Аудит безопасности
Аудит безопасности исходного кода
Анализ исходного кода помогает проследить обработку данных, правила доступа и опасные зависимости, затем превратить подтверждённые причины дефектов в задачи для разработки.
Обсудить аудитКому нужна проверка
Исходный код описывает правила, которые приложение действительно исполняет. Документация может обещать разделение клиентов, интерфейс может скрывать служебные кнопки, но окончательное решение принимается реализацией. Аудит безопасности кода нужен, чтобы проследить этот путь и проверить, где данные получают доверие, какие условия разрешают действие и что происходит в редких состояниях.
Такую проверку полезно обсуждать перед существенным выпуском, после изменения модели прав, при передаче продукта новой команде или подключении внешних разработчиков. Другой повод состоит в накоплении технических исключений: временные обходы проверок, устаревшие зависимости, несколько способов входа и неодинаковые обработчики похожих операций. Само наличие старого кода не доказывает уязвимость, но помогает выбрать участок для внимательного разбора.
Проверка кода на уязвимости отличается от общего ревью качества. Названия переменных, форматирование и удобство архитектуры важны, однако здесь они рассматриваются прежде всего там, где влияют на безопасность. Главный вопрос: может ли реализация нарушить согласованное правило при допустимом внешнем воздействии? Ответ требует контекста запуска, конфигурации и фактического использования компонента.
Результат полезен техническому руководителю, владельцу продукта и разработчикам. Руководителю он показывает зоны неопределённости и приоритеты, команде даёт объяснение причин и проверяемые изменения. Аудит не подменяет ежедневное ревью каждого коммита. Он помогает сосредоточенно разобрать выбранные границы доверия и построить основу для последующих автоматических проверок.
Аудит безопасности исходного кода. Авторская схема границ проверки.
Что проверяем
Сначала определяют репозитории, ветку и конкретный коммит. Это важно для воспроизводимости: пока аудит идёт, команда может продолжать разработку. Выводы должны относиться к известной версии, а изменения после неё учитываться отдельным сравнением. Вместе с кодом рассматривают необходимые конфигурации, миграции, зависимости и описание запуска, не требуя передачи рабочих секретов.
Данные прослеживают от источника до значимого действия: HTTP-запроса, файла, очереди, внешнего ответа или административной операции. На пути могут происходить нормализация, валидация, проверка прав и запись. Важно понимать порядок этих действий. Корректная проверка, выполненная после необратимого изменения, не защищает это изменение. Аналогично проверка одного представления данных может не соответствовать представлению, которое использует следующий компонент.
Отдельно изучают общие механизмы доступа и их обходные маршруты. Если проверка прав находится только в контроллере, фоновая задача или другой интерфейс могут вызвать тот же сервис иначе. Это ещё не доказательство ошибки: возможно, у них есть собственное надёжное ограничение. Задача анализа состоит в установлении фактической цепочки вызовов и её предпосылок, а не в автоматическом объявлении каждого альтернативного пути опасным.
Зависимости оценивают с учётом версии и использования. Сообщение базы уязвимостей требует проверки применимости: загружен ли компонент, доступна ли затронутая функция, выполнены ли условия. Одновременно отсутствие опубликованного идентификатора не доказывает безопасность собственной логики. Поэтому анализ зависимостей и чтение бизнес-кода дополняют друг друга, но не заменяют.
Как проходит аудит
Подготовка начинается с описания архитектуры и наиболее важных активов: документы, платежные состояния, учётные записи, служебные ключи или управление инфраструктурой. Затем выбирают критичные пользовательские сценарии и точки входа. Это делает работу управляемой. Формулировка «прочитать весь репозиторий» без понимания приоритетов может потратить время на неисполняемые файлы и оставить важную границу без достаточного внимания.
Автоматический статический анализ помогает найти подозрительные конструкции. Его результаты разбирают по контексту, а не передают заказчику необработанным списком. Важная карточка должна показать источник данных, путь распространения, значимое действие и отсутствующее условие. Если путь не подтверждён, результат обозначается как гипотеза для дополнительной проверки. Это снижает риск правок, которые усложнят код без устранения реального дефекта.
Ручной разбор дополняют доступными тестами и безопасным воспроизведением в изолированной среде. Для сложной гонки или обработки очереди одного визуального чтения может быть недостаточно. Тогда описывают условия эксперимента и критерий результата. Рабочие базы и реальные финансовые события для такого подтверждения не нужны; предпочтительны искусственные записи и ограниченные тестовые исполнители.
Перед передачей результатов обсуждают их с разработчиками. Иногда скрытая гарантия обеспечивается другим уровнем системы; иногда предположение команды давно перестало выполняться. Оба случая требуют доказательств. Итоговая версия отчёта фиксирует подтверждённую причину, применимый контекст и оставшиеся вопросы. Исправления не вносятся незаметно в рабочую ветку: способ подготовки изменений согласуется отдельно.
Как проходит аудит безопасности исходного кода
Видео готовится и появится после предоставления проверенного материала.
Понятные примеры
Учебный пример: проверка принадлежности документа
Представим сервис, где контроллер проверяет организацию пользователя перед вызовом функции выдачи файла. Позднее появляется фоновая выгрузка, использующая ту же функцию. Если принадлежность документа проверяется только в первом контроллере, новая цепочка требует самостоятельного обоснования безопасности. Аудит прослеживает обе точки входа и устанавливает, где именно действует ограничение.
Возможное исправление зависит от архитектуры. Иногда правило нужно перенести в общий сервис, иногда передавать явно ограниченный контекст, иногда разделить внутреннюю и пользовательскую операции. Универсальный совет добавить ещё одну проверку может породить противоречащие друг другу правила. Критерий приёмки должен описывать поведение на всех значимых путях и сохранять законную фоновую обработку.
Другой учебный сценарий касается очереди уведомлений. Приложение записывает изменение заказа и отправляет событие раздельно. При сбое между действиями возникает несогласованность: заказ изменён, уведомление потеряно, либо повтор создаёт второй эффект. Это может стать проблемой безопасности, если событие управляет полномочиями или финансовым состоянием. Анализ должен показать влияние, а не называть любую неточность очереди уязвимостью.
Третий пример связан с конфигурацией. Разработчик предполагает, что диагностический режим включается только локально, но значение по умолчанию применяется и при отсутствии переменной на сервере. В отчёте полезно указать конкретный путь выбора настройки и условие запуска. Исправление проверяется на нескольких состояниях конфигурации, включая отсутствующее и некорректное значение, а не только на привычном локальном наборе.
Что получает клиент
Клиент получает перечень проверенных областей и карточки причин, привязанные к версии кода. Для разработчика важны файл, функция, зависимость между компонентами и ожидаемое поведение после изменения. Номер строки помогает найти место, но не должен быть единственным ориентиром: после соседней правки он меняется. Поэтому карточка описывает смысл дефекта и устойчивые точки входа.
Рекомендации разделяют на немедленное ограничение риска, основное исправление и проверку результата. Например, временно закрыть редко используемый экспорт можно быстрее, чем переработать общий контроль доступа. Это временное решение должно иметь владельца и условие отмены. Иначе обходной путь превращается в постоянную архитектуру, а причина остаётся неустранённой.
Полезным приложением становится набор регрессионных сценариев. Он проверяет нарушенное правило, а не копирует устройство функции. Если реализация поменяется, хороший тест всё равно различит разрешённое и запрещённое поведение. Для исправления авторизации нужны оба случая: отказ постороннему и доступ законному пользователю. Один тест на запрет способен пройти даже у полностью сломанного сервиса.
Отчёт также отмечает непроверенные языки, компоненты и внешние сервисы. Поддержка конкретного технологического стека подтверждается исполнителем до старта. Доступ к репозиторию не означает автоматически оценку всей инфраструктуры, конфигурации хостинга и клиентских приложений. Образец PDF показывает лишь формат представления находок, а конкретные фрагменты кода передаются в непубличном канале.
Пример отчёта
Учебный документ с вымышленным объектом и демонстрационными находками. Состав реального отчёта согласуется для конкретной проверки.
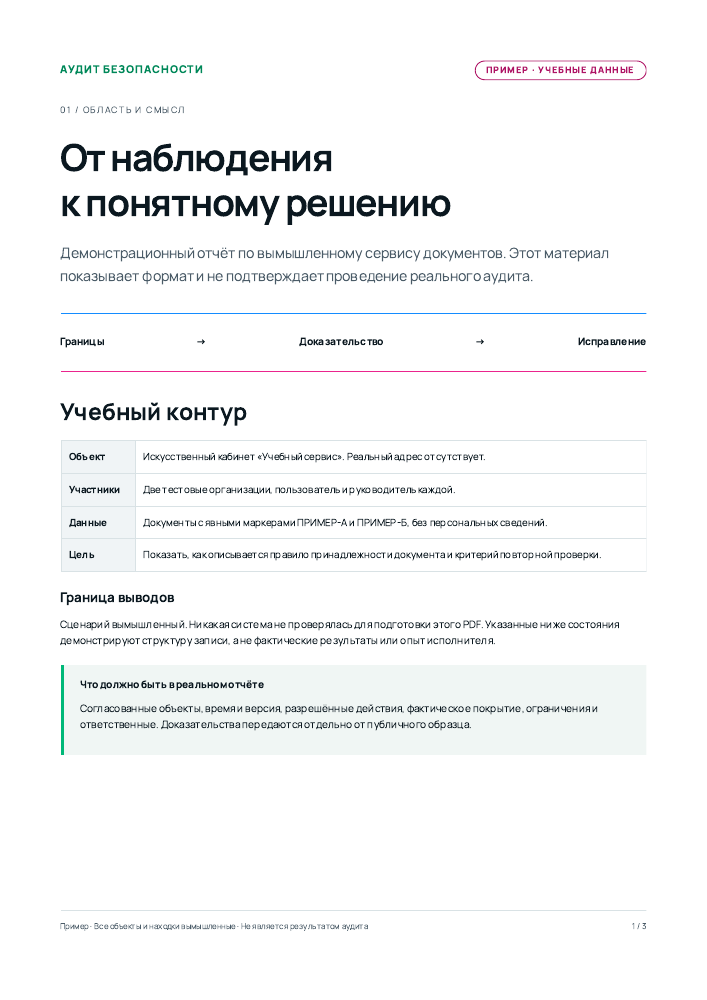
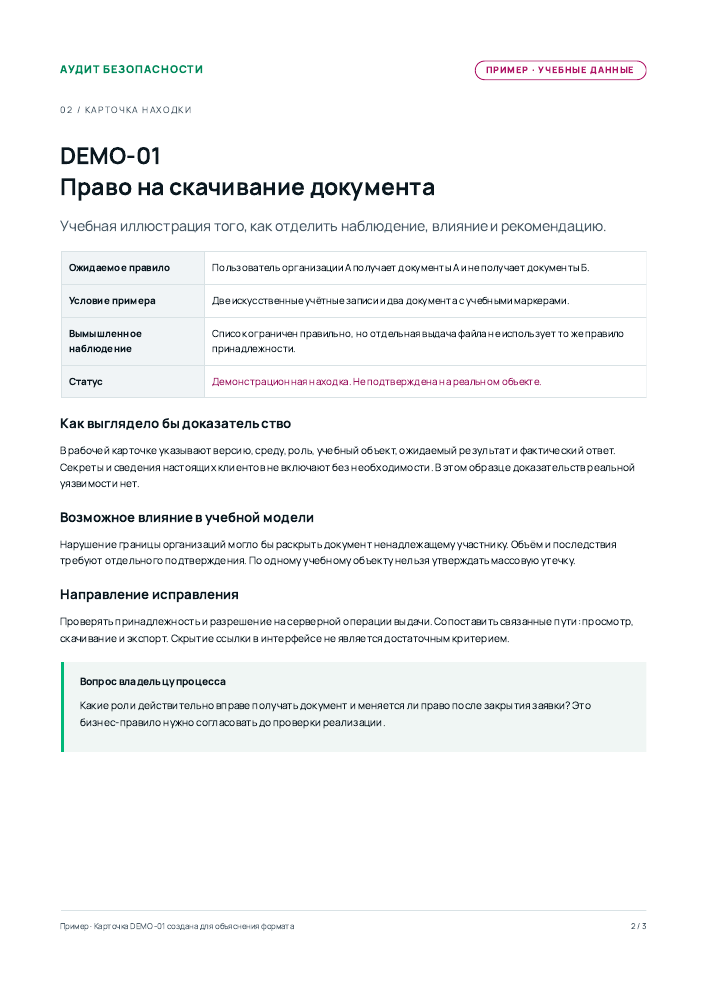
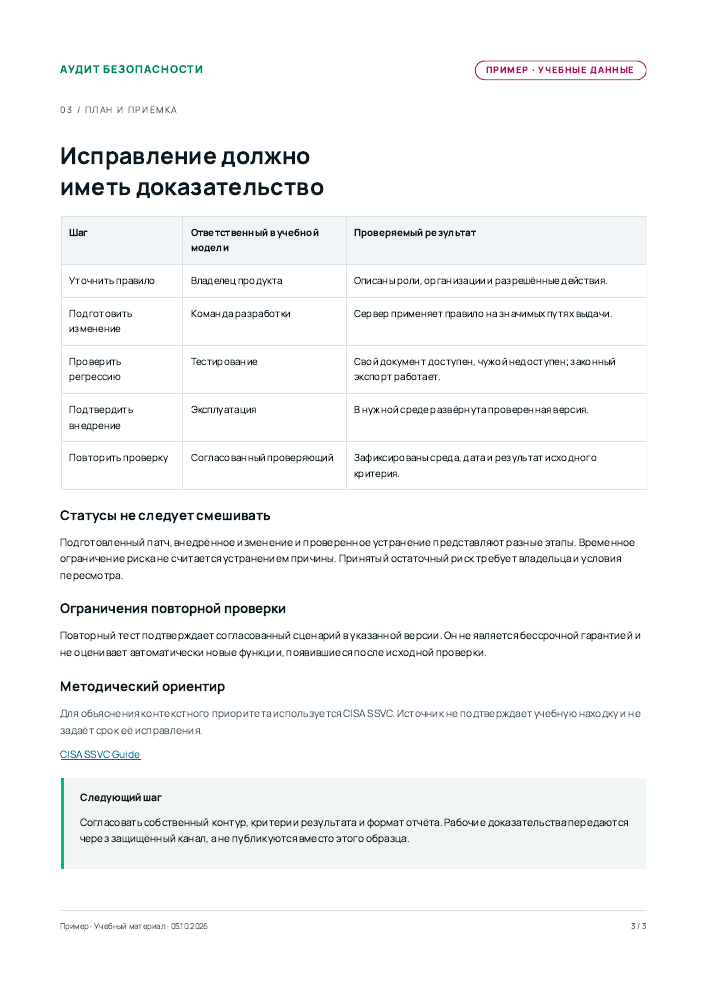 Скачать образец PDF
Условия работы
Перед началом согласуют способ доступа к репозиторию, ограничения копирования и срок хранения материалов. Рабочие токены, приватные ключи и реальные выгрузки пользователей передавать для знакомства с кодом не требуется. Если такие данные случайно обнаружены в истории, дальнейшие действия обсуждают отдельно: простое удаление строки из текущей версии не отменяет необходимость оценить прежнюю доступность секрета.
Глубина зависит от размера и связности выбранных компонентов, качества документации и возможности воспроизвести запуск. Количество строк само по себе не определяет сложность. Небольшой обработчик полномочий может требовать больше внимания, чем большой набор шаблонов. Поэтому оценка строится по рискам и сценариям, а не по обещанию одинаковой скорости чтения любых языков.
OWASP ASVS используется как ориентир требований к техническим контролям приложения. При ссылке на конкретное требование необходимо фиксировать версию, потому что номера меняются. Руководство не заменяет понимание вашего продукта. Оно помогает сформулировать ожидаемое свойство, после чего нужно показать, каким кодом и какими проверками это свойство обеспечивается.
Согласуем объём и стоимость
Опишите задачу и объект проверки. Обсудим состав работ и подготовим индивидуальную оценку.
Ответы на вопросы и заявка
Нужно ли давать доступ на запись?
Для анализа достаточно чтения и возможности согласованного тестового запуска. Подготовка исправлений является отдельной задачей. Если она включена, изменения удобнее передавать через отдельную ветку и обычное ревью команды, сохраняя историю и возможность отката.
Найдёт ли сканер всё необходимое?
Нет основания обещать полное покрытие одним инструментом. Статический анализ полезен для определённых конструкций, но бизнес-правила и архитектурные предположения требуют контекста. Проверка комбинирует доступные способы и явно описывает ограничения каждого результата.
Можно ли начать с одного модуля?
Да, если граница модуля определена и понятны его вызывающие компоненты. Для проверки авторизации может понадобиться соседний сервис или конфигурация. Такое расширение обсуждают предметно, объясняя, какой вывод без него невозможно подтвердить.
Кто определяет приоритет правок?
Техническое влияние оценивается вместе с доступностью сценария и значимостью процесса для организации. Владелец продукта принимает решение о сроке и остаточном риске. Аудит предоставляет доказательства и варианты, но не подменяет управление выпуском и эксплуатацией.