Аудит безопасности
Исправление уязвимостей и повторная проверка
Работа с найденными уязвимостями связывает подтверждённую причину, безопасное изменение и проверку результата. Приоритет учитывает последствия для бизнеса, доступность сценария и условия эксплуатации.
Обсудить аудитКому нужна проверка
Отчёт полезен только тогда, когда его выводы превращаются в управляемые решения. После проверки команда сталкивается с разными задачами: обновить компонент, изменить правило доступа, переработать функцию или уточнить наблюдение. Исправление уязвимостей помогает пройти этот путь от карточки до доказательства результата, сохраняя рабочие процессы и возможность отката.
Услуга подходит, когда найденные проблемы уже подтверждены, но команде нужна помощь с приоритетами, реализацией или повторной проверкой. Если на входе только необработанный список сканера, сначала требуется разбор применимости. Нельзя планировать каждое предупреждение как доказанную уязвимость. Иначе ресурсы уйдут на несущественные изменения, а важные причины останутся без внимания.
Для руководителя основной вопрос: что исправлять сначала и какой риск остаётся до завершения? Для разработчика: какое поведение должно измениться и как не сломать разрешённый сценарий? Для эксплуатации: как внедрить изменение, заметить проблему и откатиться? Работа должна дать согласованные ответы всем трём сторонам, а не ограничиться пометкой «обновить до последней версии».
Повторная проверка отличается от повторного полного аудита. Она оценивает согласованные изменения и связанные сценарии. Если исправление затрагивает общую архитектуру, глубина может расшириться, но это обсуждают явно. Закрытие отдельной карточки не означает, что вся система стала безопасной навсегда или что после исходной проверки не появились новые изменения.
Исправление уязвимостей и повторная проверка. Авторская схема границ проверки.
Что проверяем
На входе нужен отчёт или реестр находок с условиями воспроизведения. Для каждой записи уточняют объект, версию, доступность сценария, влияние и доказательство. Если данных недостаточно, карточку возвращают на уточнение. Это не формальность: неправильное понимание причины может привести к исправлению внешнего проявления без устранения нарушенного правила.
Задачи разделяют на временное ограничение риска, основное изменение и подтверждение результата. Например, доступ к ненужной функции можно временно закрыть, пока разработка исправляет общий механизм авторизации. Временная мера должна иметь владельца и условие пересмотра. Иначе она может незаметно стать постоянной, сохранив неудобство и скрыв незавершённую работу.
Приоритет учитывает контекст организации: какие данные или процессы затронуты, доступен ли сценарий, какие условия нужны и какие ограничения уже действуют. Балл технической тяжести полезен, но не заменяет этот анализ. Две одинаково названные уязвимости могут требовать разной срочности в зависимости от реальной публикации и роли системы.
Само внедрение включает код, конфигурации, зависимости и процедуры в согласованной области. Изменения рабочих систем выполняются по отдельному плану с владельцем и возможностью отката. Если исправление относится к продукту стороннего производителя, нужно учитывать поддерживаемый путь обновления и официальные ограничения. Самовольная замена компонента может создать новый риск доступности.
Как проходит аудит
Проверка влияния на соседние операции
Исправление общей функции может затронуть несколько способов использования. Например, единый обработчик файлов вызывается из кабинета, административной панели и фонового задания. Перед изменением полезно перечислить эти пути и определить для каждого законное поведение. Тогда регрессионная проверка защищает не только исходную находку, но и необходимые функции, которые иначе могли бы сломаться незаметно.
Особенно важно учитывать миграцию уже существующих данных. Новое правило может корректно работать для свежей записи, но оставить старые объекты в прежнем состоянии. В таком случае план включает преобразование, проверку целостности и возможность восстановления. Закрытие карточки откладывают до подтверждения нужного состояния данных, а не связывают только с успешной сборкой приложения.
Сначала согласуют реестр и критерии закрытия. Хороший критерий описывает поведение: запрещённая роль не получает чужой объект, разрешённая продолжает работать, а связанный экспорт подчиняется тому же правилу. Плохой критерий описывает только действие исполнителя, например добавить условие в функцию. Наличие строки кода не доказывает, что нужная ветвь действительно исполняется.
Затем выбирают изменение с учётом причины и зависимостей. Если ошибка общая для нескольких маршрутов, исправление одного экрана может оказаться недостаточным. Если причина находится в настройке среды, переработка клиента не решит её. Перед внедрением полезно проверить влияние на вызывающие компоненты, фоновые задачи и штатные административные действия.
Проверки выполняют на изолированной среде, насколько это возможно. Нужны негативные и позитивные сценарии, а также значимые граничные состояния. Для повторяющихся операций проверяют предусмотренный повтор, для прав доступа смену роли и отзыв, для восстановления пригодность данных. Набор выбирается по дефекту, а не по количеству тестов ради отчётности.
После развёртывания подтверждают, что рабочая среда получила нужную версию и конфигурацию. Успешный тест локальной ветки не доказывает состояние опубликованного сервиса. Результат повторной проверки фиксирует среду, время и наблюдаемое поведение. Если внедрение отложено, карточка остаётся открытой или имеет отдельный статус подготовленного изменения.
Как проходит исправление уязвимостей и повторная проверка
Видео готовится и появится после предоставления проверенного материала.
Понятные примеры
Учебный пример: скрытая кнопка экспорта
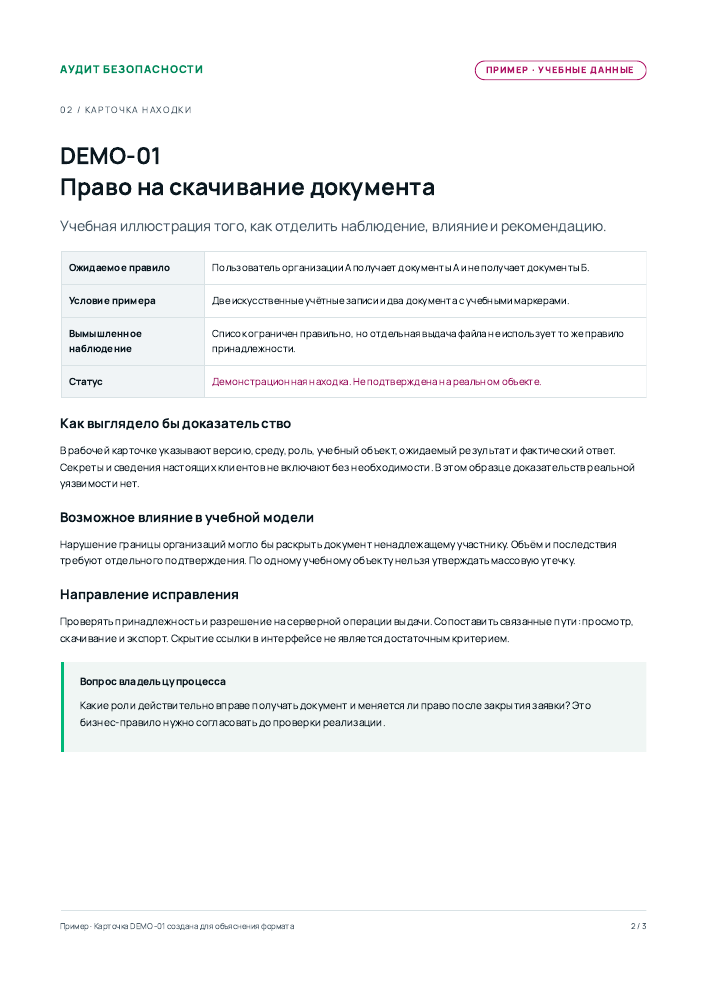
Вымышленный кабинет выдавал экспорт пользователю без нужных прав. Команда убрала кнопку из интерфейса, после чего визуально проблема исчезла. Но исходное правило относится к серверной операции. Повторная проверка должна оценить именно разрешение на экспорт в учебной среде, а не наличие кнопки. Иначе карточка будет закрыта по внешнему признаку.
Правильная задача описывает, какие роли могут запросить экспорт, какие данные доступны каждой и как сервер отвечает при запрете. Дополнительно проверяют разрешённый экспорт, чтобы не принять полную поломку за защиту. Если тот же механизм используется фоновым заданием, его включают в связанный сценарий или явно отмечают как требующий отдельной проверки.
Другой пример: обновление библиотеки устранило известную проблему, но приложение продолжило использовать старую сборку в одном контейнере. Репозиторий и файл зависимостей выглядят корректно, а среда остаётся неоднородной. Приёмка должна проверить фактически развёрнутые компоненты. Название задачи «обновить пакет» без такой проверки не отражает завершённое состояние.
Третий сценарий касается временного сетевого ограничения. Оно сокращает доступность уязвимого сервиса, но не исправляет сам компонент. Это может быть разумным решением на ограниченный срок. Отчёт должен различать компенсирующую меру и устранение причины, указывать владельца остаточного риска и событие, при котором решение пересматривается.
Что получает клиент
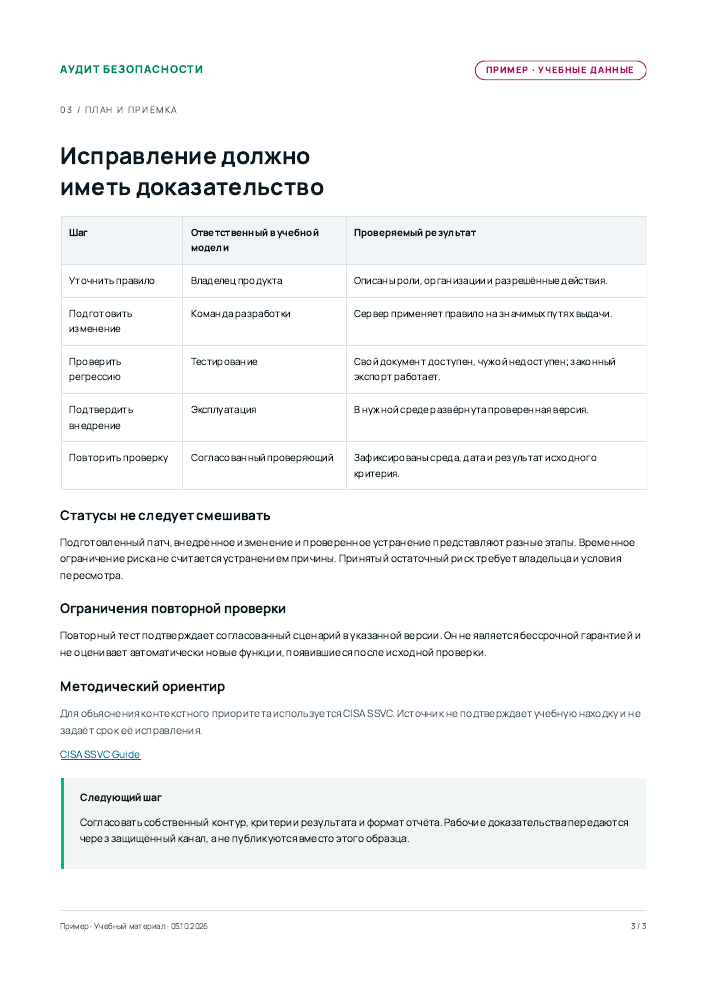
Результат включает согласованный реестр со статусами и доказательствами. Статусы должны различать неподтверждённую находку, запланированное изменение, внедрённое исправление, проверенное устранение и принятый остаточный риск. Одно слово «готово» не позволяет понять, какая часть пути действительно завершена.
Для каждого исправления сохраняют связь с исходной карточкой, версией изменения и проверкой. Это помогает после следующего выпуска понять, не вернулась ли причина. Регрессионный тест полезен, если проверяет правило безопасности независимо от внутреннего устройства функции. Тест, который лишь подтверждает наличие новой строки, быстро теряет смысл при рефакторинге.
Управленческий итог показывает открытые решения и причины задержек. Например, обновление требует окна, изменение прав нуждается в подтверждении владельца процесса, а часть влияния пока не воспроизведена. Такие ограничения нельзя скрывать общим процентом закрытия. Для принятия решения важнее конкретный следующий шаг и ответственный.
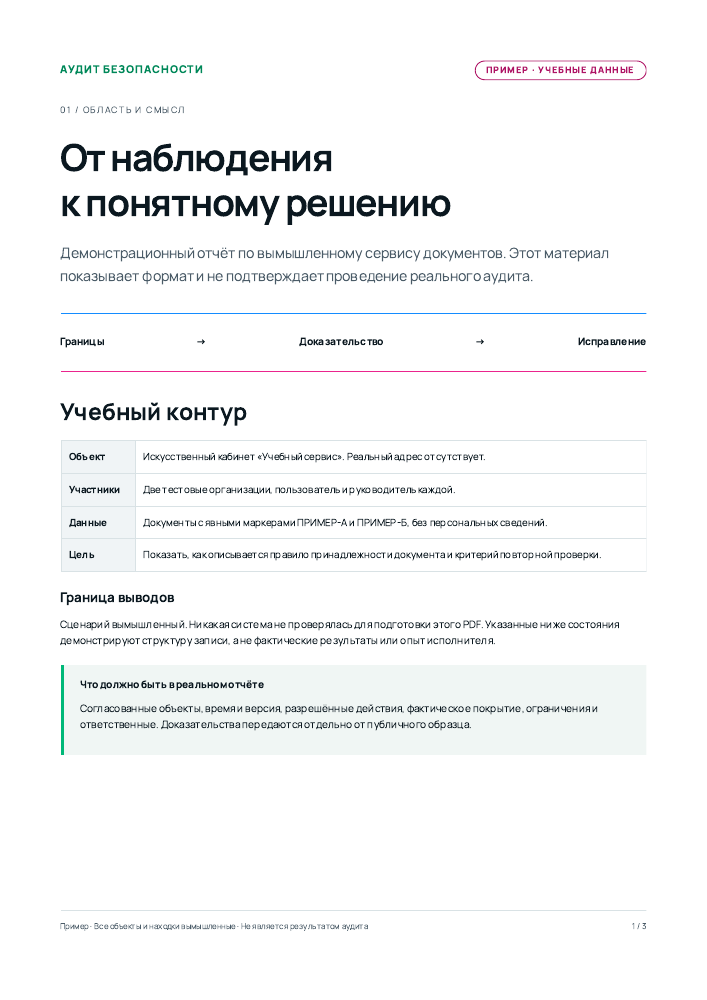
Демонстрационный PDF показывает, как описать учебную находку, предлагаемую меру и критерий повторной проверки. Он не является подтверждением исправления реального объекта. Рабочие патчи, конфигурации и доказательства передаются в согласованном канале; доступ к ним ограничивают по необходимости, особенно если исходная проблема ещё доступна.
Пример отчёта
Учебный документ с вымышленным объектом и демонстрационными находками. Состав реального отчёта согласуется для конкретной проверки.
 Скачать образец PDF
Условия работы
Перед оценкой работ полезно предоставить обезличенный перечень замечаний, описание систем и доступность тестовой среды. Полный отчёт с чувствительными доказательствами передают после согласования условий. Если исходный аудит проводила другая команда, нужно сохранить её ограничения и уточнить спорные выводы, а не молча менять смысл карточек.
Распределение ответственности фиксируется заранее. Исполнитель может помогать разработке, готовить изменения или только проверять готовые исправления. Эти форматы имеют разные полномочия и результат. Доступ на запись не является обязательным для независимой повторной проверки. Если требуется внедрение, оно проходит обычный процесс изменений организации.
CISA SSVC служит ориентиром контекстной приоритизации реакции на уязвимости. Модель помогает учитывать последствия эксплуатации для конкретной организации, а не только одно число. Она не задаёт универсальный срок исправления любой находки и не отменяет внутренние обязательства. Решение о сроке принимается с учётом фактического контекста и применимых требований.
Стоимость и длительность зависят от причин дефектов, сложности внедрения и глубины подтверждения. Количество карточек само по себе мало говорит о трудоёмкости: несколько замечаний могут иметь одну причину, а одна карточка затрагивать несколько систем. Оценку делают после технического разбора, без обещания закрыть любой риск за фиксированное время.
Согласуем объём и стоимость
Опишите задачу и объект проверки. Обсудим состав работ и подготовим индивидуальную оценку.
Ответы на вопросы и заявка
Можно ли сразу исправлять весь список сканера?
Сначала нужно проверить применимость и влияние. Автоматический результат может содержать дубли и предположения. Подтверждение помогает выбрать правильную задачу и не тратить время на изменения, которые не относятся к вашей среде.
Что делать, если обновление пока невозможно?
Обсудить временное ограничение, альтернативный путь и остаточный риск. Решение должно иметь владельца и срок пересмотра. Невозможность обновления не превращает уязвимость в закрытую, но позволяет управлять ситуацией предметно.
Достаточно ли сообщения разработчика об исправлении?
Оно подтверждает выполненную работу со стороны команды, но не заменяет проверку поведения в нужной среде. Для закрытия согласованной карточки нужен результат теста, связанный с версией и исходным критерием.
Когда нужен новый полный аудит?
Если существенно изменились архитектура, роли или внешние связи, исходное покрытие может стать недостаточным. Повторная проверка отдельных исправлений не оценивает автоматически весь новый контур. Решение принимают по масштабу изменений и бизнес-рискам.