Аудит безопасности
Регулярный контроль безопасности
Регулярный контроль помогает замечать изменения активов, прав и конфигураций, отслеживать исправления и пересматривать риски. Периодичность и состав наблюдений выбираются под процессы организации.
Обсудить аудитКому нужна проверка
Безопасность системы меняется вместе с ней. Появляются новые сотрудники, домены, интеграции и версии приложений, а старые исключения могут оставаться незаметными. Разовый аудит фиксирует состояние определённого контура в определённый момент. Регулярный контроль нужен, чтобы связывать последующие изменения с понятными проверками и не начинать каждый раз с восстановления забытых сведений.
Услуга полезна командам с частыми выпусками, несколькими подрядчиками или распределённой инфраструктурой. Поводом может быть и повторное появление уже исправленных проблем. В таком случае важно понять, почему изменение вернулось: шаблон развёртывания, процесс выдачи прав, неполный реестр или отсутствие проверки после выпуска. Повторять один и тот же скан без такого разбора недостаточно.
Для руководителя регулярность означает предсказуемый порядок решений. Кто получает сигнал, как определяется значимость, кто исправляет и каким доказательством закрывается задача? Для инженера это выбранные наблюдения, базовая конфигурация и связь с изменениями. Контроль приносит пользу, когда обе стороны понимают, что именно проверяется и какие события остаются вне наблюдения.
Регулярный контроль не равен обещанию непрерывно видеть любую атаку. Периодический аудит, автоматический мониторинг, круглосуточная реакция и сопровождение исправлений являются разными услугами. На этой странице обсуждается согласуемый процесс повторных проверок и управления результатами. Конкретные часы наблюдения, каналы и обязательства должны быть определены отдельно.
Регулярный контроль безопасности. Авторская схема границ проверки.
Что проверяем
Контроль самих источников
Наблюдение имеет смысл, пока работает его источник. Истёкший токен, изменённый формат ответа или недоступный журнал могут остановить сбор без появления обычной тревоги. Поэтому программа должна различать отсутствие отклонений и отсутствие данных. Для каждого важного источника полезно определить признак свежести и владельца восстановления доступа.
Такой контроль не требует раскрывать секреты в отчёте. Достаточно фиксировать время последнего успешного наблюдения и понятный статус. Если период пропущен, последующий успешный запуск не заполняет его задним числом. История должна сохранять пробел, чтобы управленческий вывод не обещал непрерывность, которой фактически не было.
Состав начинают с реестра активов и владельцев. Важно знать, какие сайты, сервисы, учётные записи и площадки входят в наблюдение. Новый объект должен попадать в процесс по понятному событию, например заявке на запуск или изменению инфраструктурного описания. Если реестр обновляется только вручную по памяти одного сотрудника, это ограничение необходимо учитывать в покрытии.
Следующий элемент представляет собой исходное согласованное состояние. Для внешнего периметра это допустимые публикации, для прав доступа назначенные роли, для приложения проверенные критичные сценарии. Базовое состояние не является навсегда правильным. Оно нужно, чтобы различать запланированное изменение и неожиданный сдвиг, после чего владелец принимает решение.
Проверки выбирают по риску и частоте изменений. Доступность административного интерфейса, истечение временных полномочий и состояние исправленной авторизации требуют разных способов и периодичности. Не следует запускать все возможные проверки одинаково часто. Важно, чтобы наблюдение было достаточно своевременным для конкретного процесса и не создавало неоправданного воздействия.
Работа с результатами включает подтверждение, приоритизацию, назначение владельца и повторную проверку. Автоматический сигнал не обязан сразу становиться инцидентом. Он может быть ожидаемым выпуском, ложным совпадением или вопросом к владельцу. Однако исключение должно иметь основание и срок пересмотра, иначе важные предупреждения могут исчезнуть в бессрочном списке игнорирования.
Как проходит аудит
На старте фиксируют цель программы и доступный контур. Затем выбирают ограниченный набор значимых контролей и проверяют, что их результаты можно интерпретировать. Полезнее несколько наблюдений с понятным владельцем, чем большой поток сообщений, на который никто не реагирует. Для каждого контроля описывают условие сигнала, источник данных и следующий шаг.
Первый цикл создаёт базовую картину и выявляет пробелы. Возможно, отсутствует владелец домена, нет актуальной схемы доступа или недоступны журналы. Такие проблемы оформляют как задачи подготовки, а не скрывают отсутствием тревог. Нулевое число сигналов при неработающем источнике не означает спокойное состояние системы.
В последующих циклах сравнивают состояние, разбирают новые отклонения и проверяют ранее назначенные изменения. Важно фиксировать пропуски наблюдения: недоступный доступ, выключенный источник, перенос окна или изменение формата данных. Без этого отчёт может создать впечатление непрерывности, которой фактически не было. Ограничения должны быть видны рядом с выводами.
Периодически пересматривают саму программу. Новая архитектура может сделать старый контроль бесполезным, а изменившийся процесс потребовать другого наблюдения. Обновление набора проверок является частью управления, а не признаком неудачи. При этом сохраняют историю причин, чтобы команда понимала, почему контроль добавили, изменили или сняли.
Как проходит регулярный контроль безопасности
Видео готовится и появится после предоставления проверенного материала.
Понятные примеры
Учебный пример: новый поддомен проекта
Вымышленная команда запускает временную площадку для демонстрации партнёру. Основной сайт уже проходил аудит, но новый поддомен создаётся из старого шаблона. Регулярный контроль может заметить появление публикации и направить вопрос владельцу: разрешён ли объект, какие данные используются и когда площадка должна быть закрыта? Это не автоматическое обвинение в нарушении.
Если площадка согласована, её включают в реестр с назначением и сроком. Если владелец неизвестен, задача требует уточнения. Если там доступны рабочие данные, приоритет меняется по фактическому влиянию. Один и тот же технический сигнал приводит к разным решениям в зависимости от контекста, поэтому простого списка новых адресов недостаточно.
Второй пример относится к временной административной роли. Она выдаётся на миграцию и должна прекратиться после завершения. Контроль проверяет срок и подтверждение отзыва. Если работа продлена, владелец согласует новое условие. Без этого повторное уведомление может стать шумом, который сотрудники начнут игнорировать вместе с действительно важными сигналами.
Третий сценарий: ранее исправленная ошибка доступа появилась после объединения веток. Регрессионная проверка критичного правила помогает обнаружить возврат. Для разбора нужен не только факт падения теста, но и связь с выпуском и владельцем изменения. Такой результат позволяет исправить процесс доставки, а не каждый раз устранять один и тот же внешний симптом.
Что получает клиент
Итог каждого согласованного периода показывает состояние покрытия, новые отклонения, открытые задачи и подтверждённые исправления. Числа должны иметь определения. Например, количество проверенных объектов относится к реестру данного периода, а количество закрытых карточек означает наличие согласованного доказательства. На этой странице не приводятся придуманные показатели эффективности или обещания снижения риска на фиксированный процент.
Для руководства полезен короткий список решений: что требует ресурсов, где истекает временное исключение и какой риск принят ответственным лицом. Для инженеров нужен рабочий реестр с ссылкой на наблюдение и критерий закрытия. Один отчёт не обязан одинаково подробно показывать все технические сведения всем получателям; доступ определяется необходимостью.
История позволяет отличать новые проблемы от повторяющихся и видеть причины возврата. Но сравнение периодов требует одинакового покрытия. Если во втором месяце добавлены новые активы, рост числа замечаний не обязательно означает ухудшение старой среды. Отчёт должен объяснять изменение базы сравнения и не превращать удобный график в недостоверный вывод.
Образец PDF демонстрирует структуру карточки и решения на учебных данных. Реальная программа может использовать реестр задач и периодические сводки другого формата. Формат согласуют так, чтобы материалы попадали в действующий процесс заказчика, а не существовали отдельным архивом, который никто не открывает после встречи.
Пример отчёта
Учебный документ с вымышленным объектом и демонстрационными находками. Состав реального отчёта согласуется для конкретной проверки.
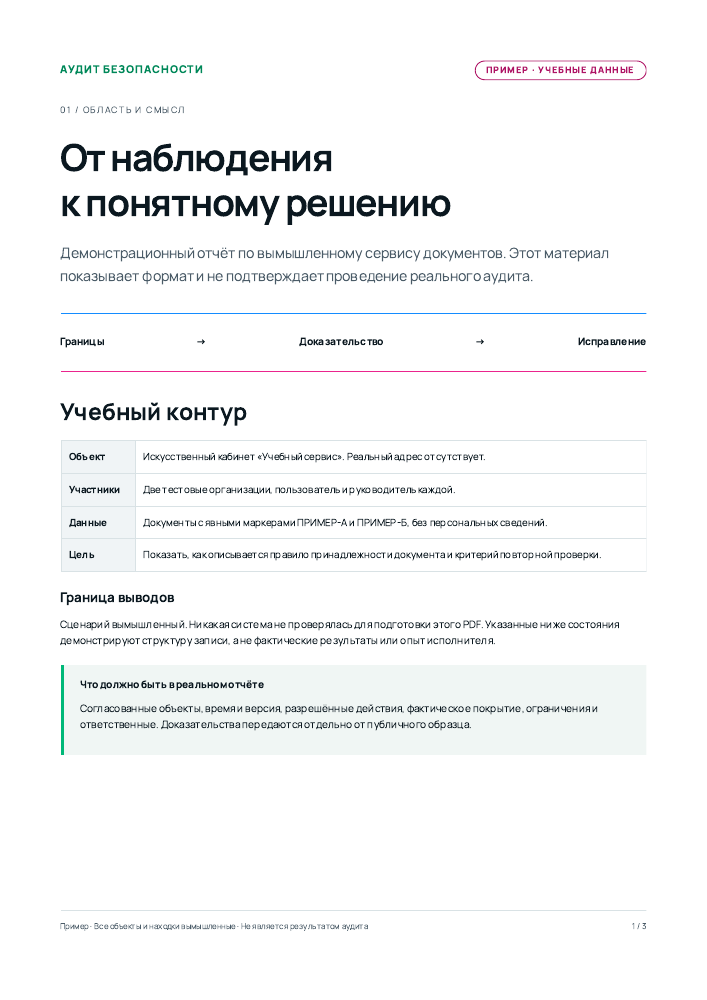
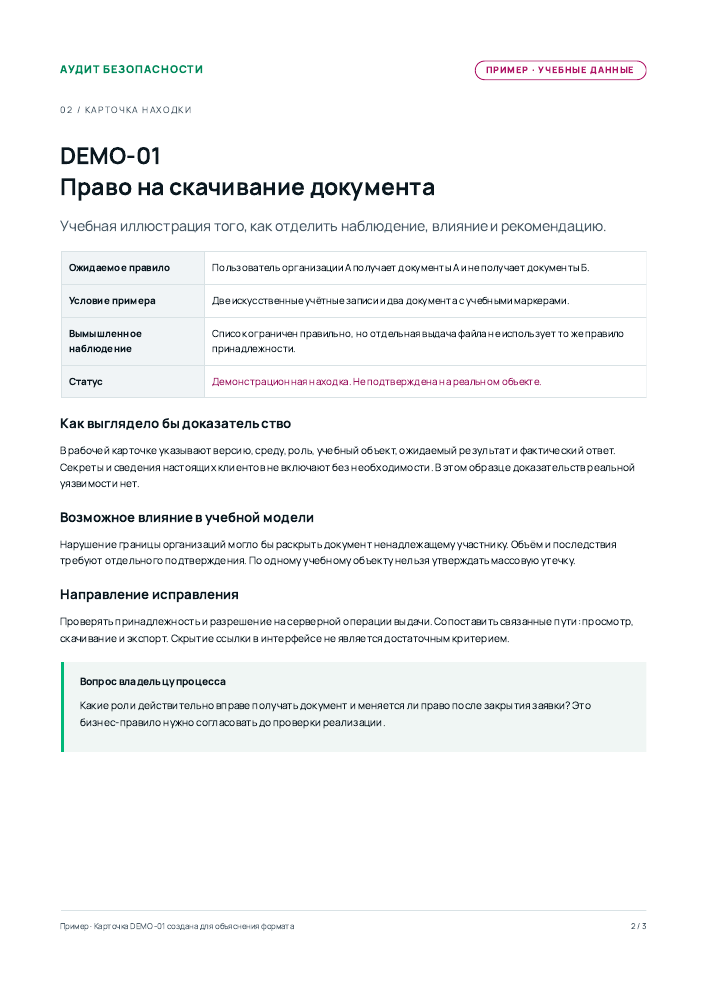
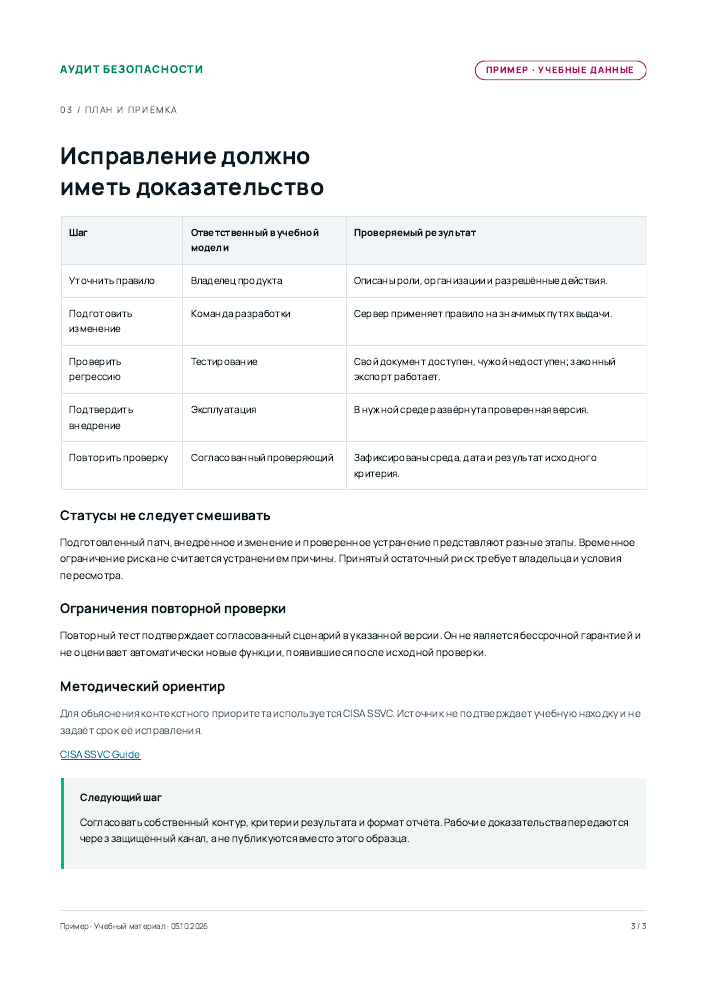 Скачать образец PDF
Условия работы
Для обсуждения нужны состав активов, частота изменений, существующие процессы и ответственные лица. Полезно знать, какие проверки уже выполняет команда и какие сигналы поступают от провайдеров. Регулярный контроль не должен без причины дублировать работающие механизмы. Его задача состоит в закрытии подтверждённых пробелов и согласованной интерпретации результатов.
Периодичность, окна, допустимая нагрузка и каналы уведомления фиксируются в программе. Если требуется реакция вне рабочего времени, это отдельное условие с подтверждёнными ресурсами. Нельзя выводить круглосуточную поддержку из слова «регулярный». Аналогично наличие автоматического задания не означает, что человек наблюдает каждый результат немедленно.
NIST Cybersecurity Framework 2.0 описывает функции управления, выявления, защиты, обнаружения, реагирования и восстановления как связанные направления работы с риском. Этот ориентир помогает не сводить контроль только к поиску уязвимостей. Он не является сертификатом организации и не предписывает единственную частоту проверки каждого объекта.
Стоимость зависит от набора контролей, числа владельцев, доступности источников и объёма разбора. Добавление нового сервиса может потребовать не только ещё одного адреса в списке, но и новых критериев. Поэтому изменения программы обсуждают явно и сопровождают описанием результата. Фиксированный публичный пакет без знания среды здесь не задан.
Согласуем объём и стоимость
Опишите задачу и объект проверки. Обсудим состав работ и подготовим индивидуальную оценку.
Ответы на вопросы и заявка
Это замена разовому аудиту?
Не обязательно. Глубокий аудит выбранной области и регулярные наблюдения решают разные задачи. Часто аудит помогает определить важные правила, а контроль отслеживает их сохранение. Новый крупный проект может потребовать отдельного исследования.
Будут ли проверки идти постоянно?
Конкретный режим определяется программой. Автоматические и ручные действия имеют свои расписания и ограничения. Периодический контроль не следует понимать как обещание непрерывного наблюдения и немедленной реакции без отдельного соглашения.
Как избежать потока бесполезных уведомлений?
У каждого сигнала должны быть критерий значимости, владелец и следующий шаг. Исключения документируют и пересматривают. Если сигнал не помогает принять решение, нужно уточнить контроль или источник, а не просто увеличивать частоту отправки.
Как измерять пользу программы?
Через проверяемые процессы: известные владельцы, своевременный разбор изменений, подтверждённые исправления и видимые ограничения. Любая количественная метрика требует определённого знаменателя и сопоставимого покрытия. Красивое число без этих условий мало помогает управлению.