Аудит безопасности
Проверка безопасности корпоративной сети
Аудит корпоративной сети помогает оценить разделение сегментов, доступ сотрудников и администраторов, управление устройствами и возможности обнаружения нежелательных действий внутри компании.
Обсудить аудитКому нужна проверка
Корпоративная сеть соединяет рабочие места, серверы, офисное оборудование и системы управления. Снаружи компания может выглядеть хорошо защищённой, но внутренние связи имеют собственные правила. Сотруднику нужен доступ к рабочим ресурсам, подрядчику к ограниченному участку, администратору к управлению. Проверка нужна, чтобы сопоставить фактические возможности этих участников с их задачами.
Поводом для аудита бывает переезд офиса, объединение подразделений, внедрение доменной инфраструктуры, изменение удалённого доступа или подключение большого числа устройств. Иногда сеть долго росла без единой схемы, и владельцы понимают её только по частям. В такой ситуации полезно сначала восстановить карту активов и потоков. Неизвестность становится управляемой, когда у каждого важного сегмента появляются назначение и ответственный.
Внутренняя доступность не равна разрешению. Если рабочая станция видит сервер по сети, это ещё не означает, что сотрудник должен управлять его службами или читать все общие каталоги. Сегментация ограничивает возможные взаимодействия, а прикладные права определяют доступ к данным. Эти уровни дополняют друг друга. Проверка одного межсетевого экрана не доказывает корректность полномочий на файловом сервере.
Для руководителя цель состоит в сохранении рабочих процессов при ограничении последствий ошибки или компрометации отдельного устройства. Для администратора это конкретные маршруты, группы доступа, сервисные учётные записи и журналы. Аудит связывает оба языка: показывает, какое техническое условие влияет на какой процесс, и помогает выбрать последовательность изменений без произвольного отключения нужных связей.
Проверка безопасности корпоративной сети. Авторская схема границ проверки.
Что проверяем
В область включают согласованные сегменты и типы устройств: пользовательские станции, серверы, управление, гостевой доступ, оборудование и резервирование. Для каждого участка определяют ожидаемые связи. Схема должна показывать не только адреса, но и назначение потоков. Иначе правило, открытое временно для переноса системы, трудно отличить от необходимой постоянной связи.
Управление учётными записями рассматривают по жизненному циклу сотрудника и подрядчика. Кто создаёт доступ, кто согласует дополнительные права, как меняется роль и что происходит после завершения работы? Технически исправная система может сохранять ненужные полномочия из-за отсутствия процесса отзыва. Поэтому исследуют как настройки, так и доступные подтверждения их использования, не подменяя организационный вопрос одной командой администратора.
Особого внимания требуют служебные учётные записи и административные каналы. Они могут использоваться приложениями, задачами резервирования и средствами развёртывания. Ограничение такой записи без понимания зависимостей способно остановить процесс. Сначала определяют владельца, назначение и необходимые права, затем предлагают изменение и способ проверки, что нужная автоматизация продолжает работать.
Журналы и обнаружение оценивают по выбранным событиям. Недостаточно установить, что журналирование включено: нужно понять, сохраняется ли нужное событие, доступно ли оно ответственному и возможно ли связать его с действием. Это не автоматически круглосуточный мониторинг. Проверка наблюдаемости и услуга постоянного реагирования имеют разные условия и не смешиваются в описании работ.
Как проходит аудит
Подготовка начинается с согласования исходной позиции: обычный сотрудник, подрядчик, гостевой сегмент или административный доступ для анализа конфигурации. Эти варианты дают разную видимость. Результат должен явно сообщать, какие полномочия использовались. Нельзя описывать наблюдение администратора как возможность любого сотрудника без отдельного подтверждения.
Далее выбирают критичные процессы и представительные связи. Например, работа с документами, доступ к учётной системе, обслуживание серверов и восстановление данных. Для каждой связи фиксируют ожидаемое разрешение или запрет. На этой основе выполняют безопасные наблюдения и согласованные проверки. Системы с повышенной чувствительностью к нагрузке отдельно исключают или исследуют через конфигурацию и специализированное окно.
Проверка сопровождается связью с эксплуатацией. Если обнаружена неожиданная зависимость, её не отключают сразу ради демонстрации. Сначала выясняют владельца и последствия, затем согласуют тест изменения. В рабочей сети важна возможность отката. Рекомендация должна учитывать, каким образом проверить и вернуть правило, если оно нарушает необходимый обмен.
В конце сопоставляют технические наблюдения с организационной схемой. Лишний доступ может возникать из-за ошибочного правила, устаревшей группы или отсутствующего владельца. У этих причин разные исправления. Отчёт должен помочь назначить задачу тому, кто действительно способен её закрыть, а не направить все замечания одному системному администратору.
Как проходит проверка безопасности корпоративной сети
Видео готовится и появится после предоставления проверенного материала.
Понятные примеры
Учебный пример: общий доступ после объединения офисов
Представим две вымышленные площадки, соединённые для работы с общей системой учёта. Временное правило разрешило слишком широкий обмен между сетями, а после завершения проекта осталось без пересмотра. Аудит сначала уточняет, какие потоки нужны сейчас, какие были нужны только для переноса и какие владельцы готовы подтвердить назначение связей.
В учебном сценарии пользовательской станции доступен интерфейс управления сервером, хотя по модели он должен открываться только из административного сегмента. Это наблюдение не означает, что станция уже управляет сервером. Риск описывают через избыточную доступность и дополнительные условия. Предлагаемое ограничение проверяется вместе с законным административным маршрутом.
Другой пример: сотрудник перешёл из финансового отдела в логистику, но сохранил старую группу доступа. Формально его текущая учётная запись активна правильно; ошибка относится к накопленным полномочиям. Исправление требует пересмотра процесса изменения ролей и контрольной выборки, а не массового отключения всех пользователей. В отчёте полезно показать, какое событие должно запускать пересмотр прав.
Третий пример связан с резервированием. Копия создаётся по расписанию, но рабочая учётная запись имеет возможность менять и основные данные, и единственную копию. Это повод оценить разделение полномочий и восстановление. Сам факт успешного задания резервирования ещё не подтверждает способность восстановить сервис после нежелательного изменения. Проверку восстановления согласуют отдельно на изолированном ресурсе.
Что получает клиент
Согласуемый результат включает схему значимых сегментов, перечень проверенных потоков, карточки рисков и план изменений. Каждая рекомендация должна отвечать, какой доступ меняется, кто владеет процессом и как проверить сохранение нормальной работы. Формулировка «разделить сеть» без описания требуемых связей недостаточна для внедрения.
Для управления правами полезна матрица ролей и групп с вопросами к владельцам. Она не заменяет инвентаризацию каждого пользователя, если такая задача не была включена. В выборочной проверке нужно честно указать объём выборки и критерии отбора. Несколько проверенных аккаунтов не дают основания объявить все остальные корректными.
Приоритеты связывают с доступностью сценария, значимостью системы и существующими ограничениями. Путь к критичному сервису может требовать нескольких условий; отчёт показывает их отдельно. Это помогает определить меру, которая быстро сокращает риск, пока готовятся более глубокие изменения. Принятые исключения должны иметь владельца и срок пересмотра.
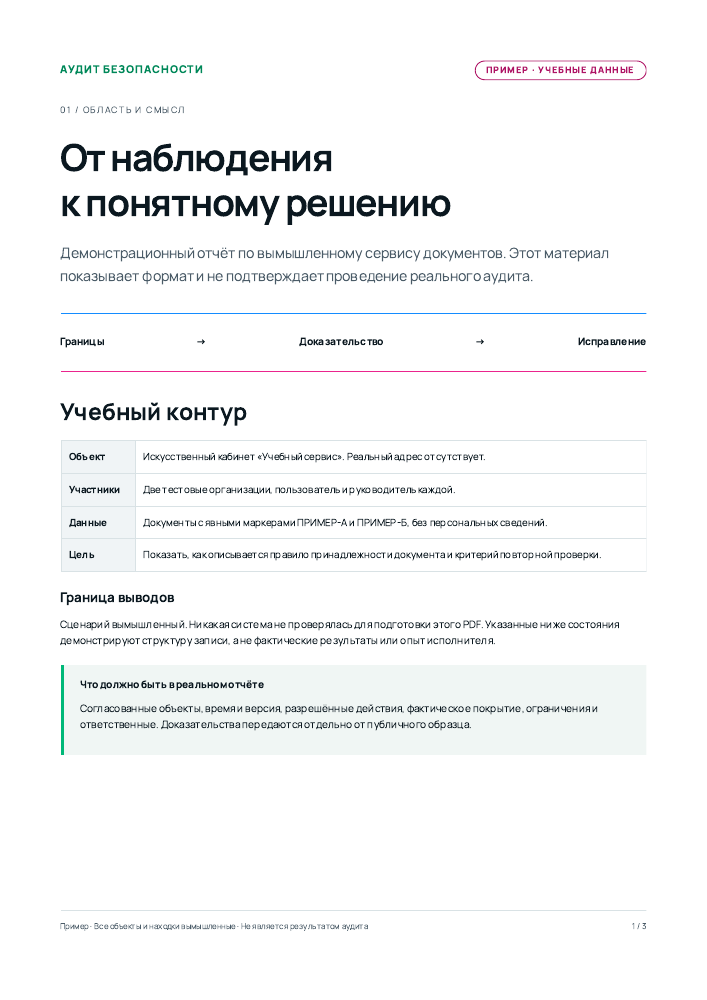
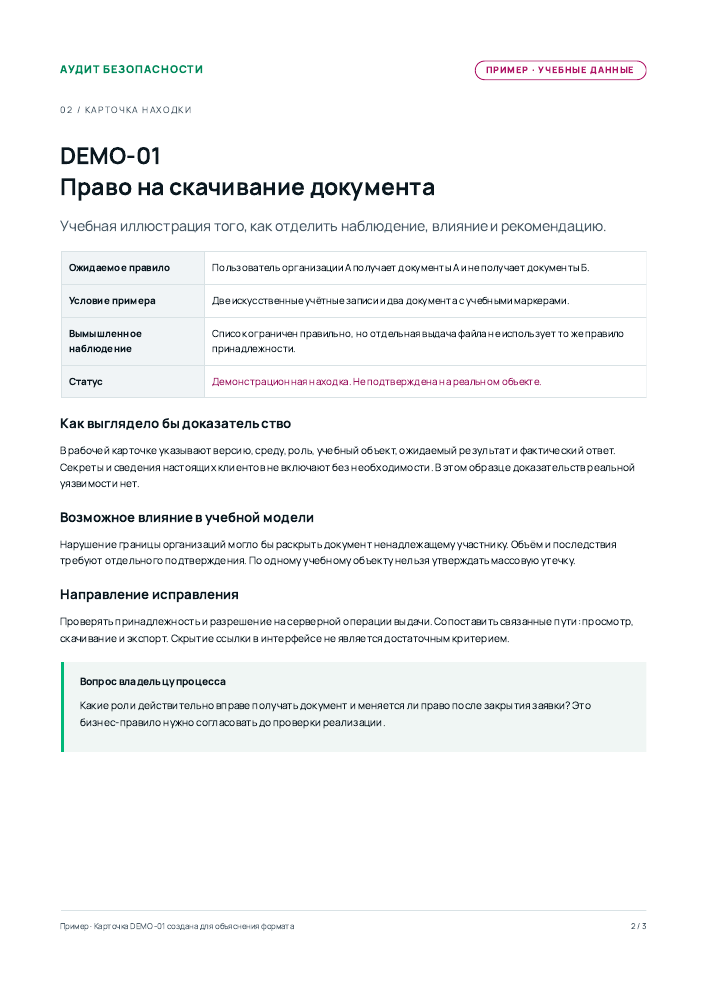
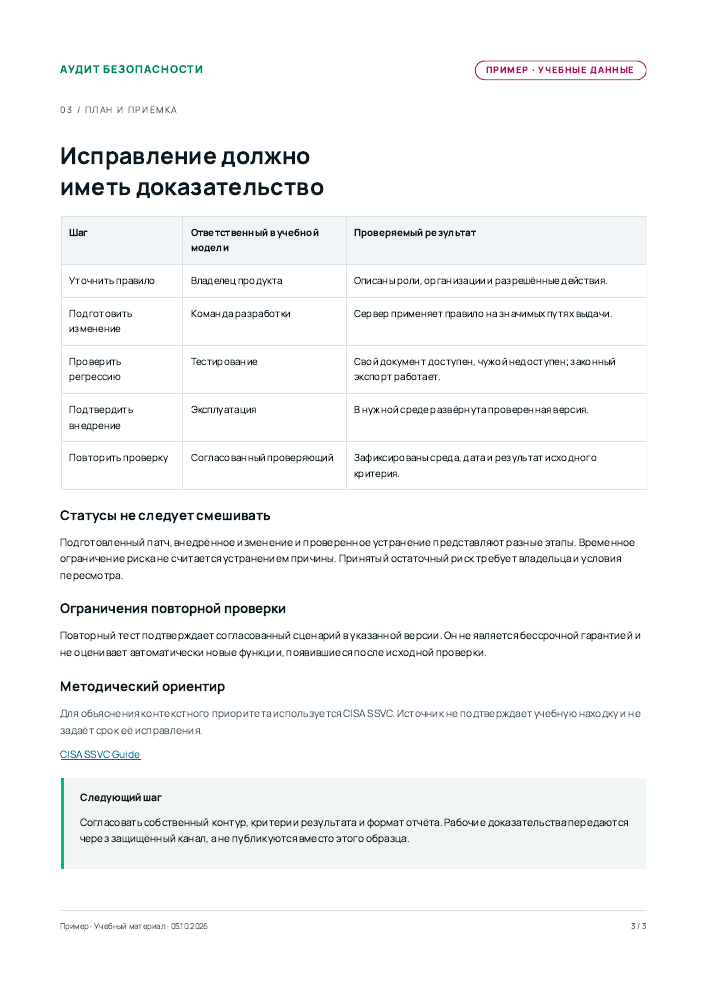
Отдельно фиксируют ограничения: недоступные площадки, исключённые устройства, отсутствие журналов или неполную схему. Такая информация полезна для следующего этапа. Демонстрационный PDF ниже показывает способ представления результатов на искусственных данных. Рабочие схемы сети и адреса инфраструктуры не публикуются вместе с ним.
После изменения сетевых правил полезно сохранить не только новую конфигурацию, но и список проверенных рабочих потоков. Он объясняет, почему определённая связь разрешена, и помогает следующему администратору оценить влияние будущей правки. Для временных исключений указывают владельца и событие пересмотра. Если документация расходится с наблюдением, сначала выясняют причину: устаревшая схема, другой маршрут или отличающаяся исходная позиция. Неопределённость фиксируют отдельно от подтверждённого нарушения.
Пример отчёта
Учебный документ с вымышленным объектом и демонстрационными находками. Состав реального отчёта согласуется для конкретной проверки.
 Скачать образец PDF
Условия работы
До начала полезно подготовить схему сети, перечень важных систем, модель административного доступа и контакты эксплуатации. Необязательно иметь идеальную документацию, но отсутствие сведений влияет на объём подготовительной работы. Сначала согласуют инвентаризацию и приоритеты, затем конкретные проверки. Так исследование не превращается в неконтролируемое знакомство с каждым доступным устройством.
Удалённый формат зависит от безопасного доступа к согласованному сегменту. Выезд может потребоваться для отдельных площадок и физических условий, его обсуждают отдельно. Доступ предоставляется выделенной учётной записи с ограниченным сроком. После завершения работ подтверждают отзыв и удаление временных разрешений.
CISA Cybersecurity Performance Goals рассматриваются как добровольный ориентир базовых защитных практик. Они помогают обсуждать приоритеты, но не являются подтверждением соответствия организации российским обязательным требованиям. Если нужна формальная оценка по конкретному нормативному документу, это отдельная задача с собственными основаниями и компетенциями.
Стоимость зависит от состава площадок, ролей, критичных систем и глубины анализа. Число компьютеров не отражает всей сложности: сеть с небольшим количеством устройств может иметь сложные доверительные отношения. На старте важнее описать значимые процессы и ограничения, чем пытаться получить универсальную цену за одно рабочее место.
Согласуем объём и стоимость
Опишите задачу и объект проверки. Обсудим состав работ и подготовим индивидуальную оценку.
Ответы на вопросы и заявка
Нужно ли отключать сеть на время проверки?
План строится с учётом непрерывности работы. Большинство допустимых действий и окон определяют заранее, а потенциально чувствительные операции выносят отдельно. Гарантировать отсутствие влияния без знания инфраструктуры нельзя; поэтому обязательны контакты, критерии остановки и порядок отката.
Проверяется ли вся доменная инфраструктура?
Только если она включена в согласованный контур. Домен, файловые ресурсы, серверы приложений и сеть связаны, но представляют разные области. В программе перечисляют, какие компоненты и роли рассматриваются, а какие требуют отдельного этапа.
Что делать со старыми устройствами?
Сначала определить их назначение и ограничения обслуживания. Для оборудования, которое нельзя активно тестировать, возможен анализ конфигурации и сетевого окружения. Вывод должен отражать ограниченную глубину, а рекомендации учитывать возможность изоляции и плановой замены.
Как понять, что сегментация исправлена?
Нужна проверка запрещённых и разрешённых потоков из согласованных исходных точек. Одного изменения правила недостаточно: могут существовать альтернативные маршруты или зависимые сервисы. Результат фиксируют вместе с конфигурацией и датой повторного наблюдения.