Аудит безопасности
Проверка безопасности мобильного приложения
Проверка мобильного приложения рассматривает данные на устройстве, вход, сетевое взаимодействие и функции платформы. Серверную часть и границы работы согласуют отдельно для Android и iOS.
Обсудить аудитКому нужна проверка
Мобильное приложение работает в среде, которой разработчик не управляет полностью. Телефон могут потерять, передать другому человеку, восстановить из копии или подключить к недоверенной сети. Устройство хранит локальные сведения и взаимодействует с сервером. Поэтому проверка приложения Android или iPhone должна учитывать не только экран входа, но и весь путь данных между устройством, платформой и внешними сервисами.
Обратиться к этой теме полезно перед выпуском нового клиента, добавлением биометрии, офлайн-режима, загрузки документов или платёжных функций. Другой повод: приложение стало корпоративным рабочим инструментом, а раньше было только витриной. Изменение назначения меняет допустимые данные и полномочия. Старое решение для публичного каталога может оказаться недостаточным для документов сотрудников.
Наличие приложения в магазине не заменяет независимую оценку его поведения. Проверки публикации и аудит конкретных бизнес-рисков решают разные задачи. Также нельзя перенести выводы с Android на iOS без рассмотрения реализации. Платформы различаются механизмами хранения, разрешений и взаимодействия приложений; общий дизайн интерфейса не делает эти механизмы одинаковыми.
Для владельца продукта главные вопросы практические: что останется на устройстве после выхода, что сможет увидеть другой пользователь телефона, как отзывается доступ у уволенного сотрудника и какие данные получают внешние компоненты. Эти вопросы помогают выбрать программу. Они не предполагают заранее, что приложение раскрывает информацию или что все перечисленные сценарии входят в любой договор.
Проверка безопасности мобильного приложения. Авторская схема границ проверки.
Что проверяем
Данные внутри устройства
Локальные файлы, базы, журналы и временные копии рассматриваются по назначению. Одни нужны для работы без сети, другие появляются как побочный результат диагностики или предпросмотра. Оценка начинается с карты данных: что хранится, зачем, как долго и при каком событии удаляется. Слово «кеш» не отменяет чувствительность содержимого. Файл с документом клиента остаётся документом, даже если его планировали хранить временно.
Вход и восстановление сеанса проверяются вместе с серверной моделью доступа. Биометрическая проверка на телефоне и разрешение серверной операции являются разными решениями. Нужно установить, что именно подтверждает биометрия, как работает запасной способ входа и что происходит после отзыва учётной записи. Приложение не должно продолжать обещать доступ, который сервер уже прекратил, без явного предусмотренного офлайн-сценария.
Сетевое взаимодействие рассматривают на уровне адресатов, защищённого соединения и обработки ошибок. Важны ситуации смены сети, истечения сеанса и недоступности сервера. Подключённые библиотеки аналитики, уведомлений и поддержки включают в карту потоков по фактическому использованию. Само присутствие библиотеки в сборке ещё не доказывает отправку каждого поля, поэтому выводы отделяют от предположений.
Функции платформы включают открытие ссылок, передачу файлов, уведомления, снимки экрана, резервное копирование и взаимодействие с другими приложениями. Их допустимость зависит от продукта. Публичная рекламная карточка и медицинский документ требуют разных решений. Проверка не строится на универсальном запрете всего: сначала устанавливают назначение, затем оценивают, соответствует ли поведение ожидаемой границе.
Как проходит аудит
На подготовке согласуют платформы, версии операционных систем, варианты сборки и способ установки. Тестовая сборка может отличаться от магазинной настройками журналирования, подписи или адресами сервисов. Эти отличия фиксируют, иначе результат будет трудно соотнести с тем приложением, которым пользуются клиенты. Нужен идентификатор версии и понятная связь с серверной средой.
Для исследования выделяют учебные аккаунты и устройства либо согласованный набор эмуляторов и реальных устройств. Эмуляция полезна для отдельных наблюдений, но её ограничения нельзя выдавать за полное покрытие поведения физического телефона. Если сценарий зависит от биометрии, аппаратного хранения или конкретной функции платформы, требуемое оборудование и доступность проверки уточняют заранее.
Проверяющий проходит рабочие сценарии: установка, первый вход, использование, смена учётной записи, выход, отзыв доступа и удаление приложения. Для каждого этапа смотрят, какие данные появляются и кому доступны. Наблюдения сопоставляют с описанием продукта. Например, сохранение загруженной инструкции после выхода может быть ожидаемым, а сохранение личного документа другого пользователя требует отдельного решения.
Значимые результаты подтверждают минимальным объёмом данных. Не нужно наполнять телефон реальными клиентскими документами ради наглядности. Учебные файлы с явной маркировкой позволяют увидеть путь хранения и распространения. После завершения работ устройство и аккаунты очищают по согласованному перечню, а доказательства передают через выбранный защищённый канал.
Как проходит проверка безопасности мобильного приложения
Видео готовится и появится после предоставления проверенного материала.
Понятные примеры
Учебный пример: приложение выездного сотрудника
Вымышленный сервис позволяет сотруднику открыть заявку клиента, сохранить адрес и приложить фотографию выполненной работы. Офлайн-режим нужен в местах без связи. Это разумная функция, но она требует ответа на вопрос, что должно происходить с сохранёнными заданиями после завершения смены и отзыва доступа. Просто запретить локальное хранение означало бы сломать назначение продукта.
В учебной проверке используют несколько искусственных заявок и две роли. Наблюдают, какие сведения доступны после выхода и при входе другого сотрудника на том же устройстве. Если приложение показывает старые документы, оценивают условия и объём доступности. Рекомендация может касаться разделения локальных профилей, очистки данных или ограничения офлайн-периода; выбор зависит от требований бизнеса и возможностей платформы.
Другой пример касается уведомлений. Сообщение о новом документе может выводить на заблокированном экране только факт события либо его полное содержимое. Для публичного объявления это одно последствие, для персонального документа другое. Проверка помогает связать настройку уведомления с категорией данных и ожиданиями пользователя. Она не доказывает, что уведомления всегда опасны или должны быть отключены целиком.
Третий сценарий: приложение принимает ссылку на ресурс и открывает нужный экран. Следует определить, какие ссылки допустимы, требует ли экран актуального входа и проверяет ли сервер право на содержимое. Разбор ведут на учебных объектах. Открытие экрана само по себе не является нарушением; важно, какие данные или действия становятся доступны после перехода.
Что получает клиент
Отчёт по мобильному приложению связывает находку со сборкой, платформой и сценарием. Для воспроизводимости нужны версия операционной системы, состояние учётной записи и последовательность законных действий. При этом в документ не следует включать секретные значения и реальную личную информацию. Учебные маркеры позволяют разработчику понять, какой файл или запрос наблюдался, без распространения чувствительных данных.
Полезно разделить причины в клиенте, сервере и настройках внешнего сервиса. Например, приложение может лишний раз сохранять ответ, а сервер одновременно отдавать избыточные поля. Исправление только одной части не обязательно устраняет весь риск. Карточка должна показывать связь, но не смешивать две самостоятельные задачи в неопределённое пожелание улучшить защиту.
Матрица покрытия отмечает проверенные платформы, функции и ограничения. Если доступна только одна сборка Android, вывод не распространяется автоматически на iOS. Если тестовое окружение использует иной способ уведомлений, этот участок остаётся условным. Чёткие ограничения помогают планировать следующий этап и не создают ложного ощущения одинаковой проверки всех клиентов.
Повторная проверка проводится на исправленной сборке и согласованной серверной версии. Помимо исходного сценария полезно проверить нормальную работу пользователя: доступ к своим документам, корректный выход, повторный вход и предусмотренный офлайн-режим. Исправление безопасности должно сохранять необходимые функции, а оставшиеся компромиссы документируются как принятые решения владельца продукта.
Пример отчёта
Учебный документ с вымышленным объектом и демонстрационными находками. Состав реального отчёта согласуется для конкретной проверки.
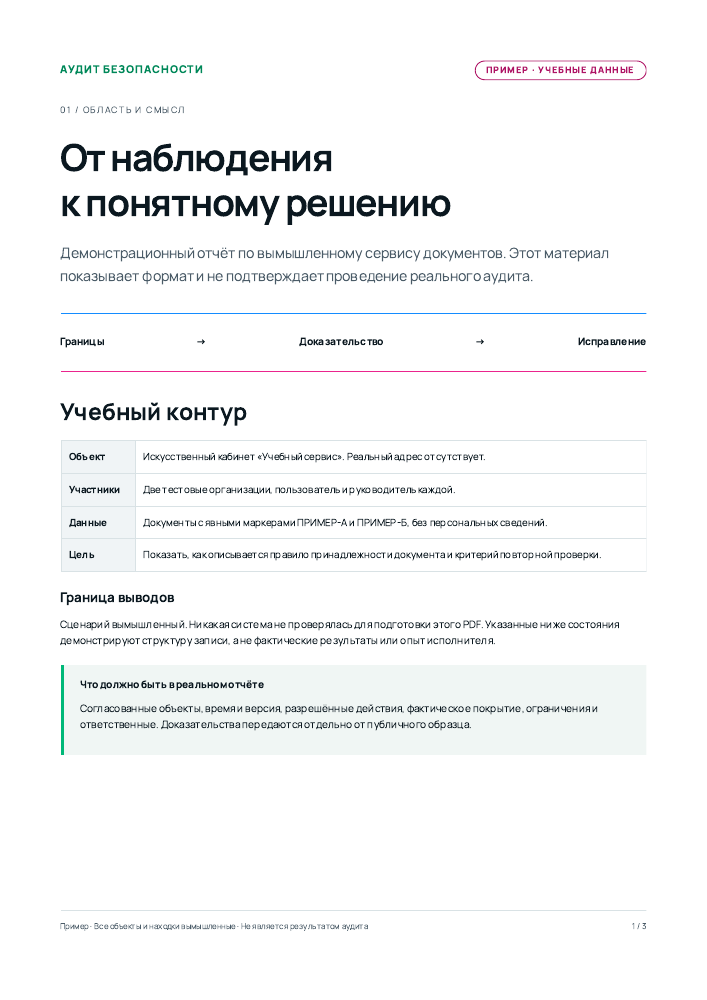
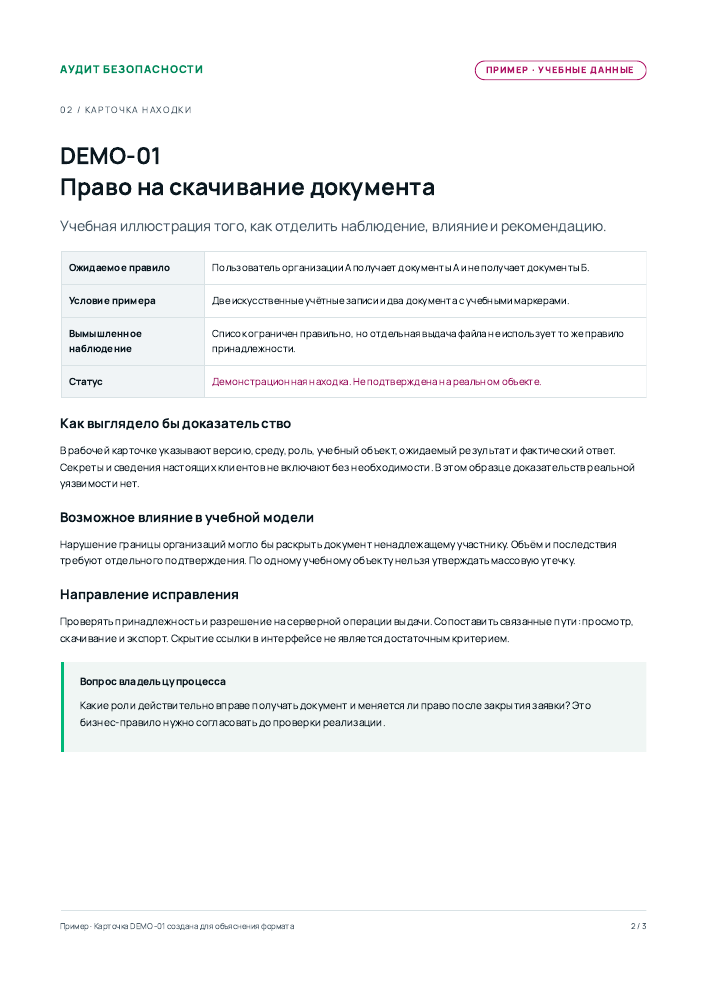
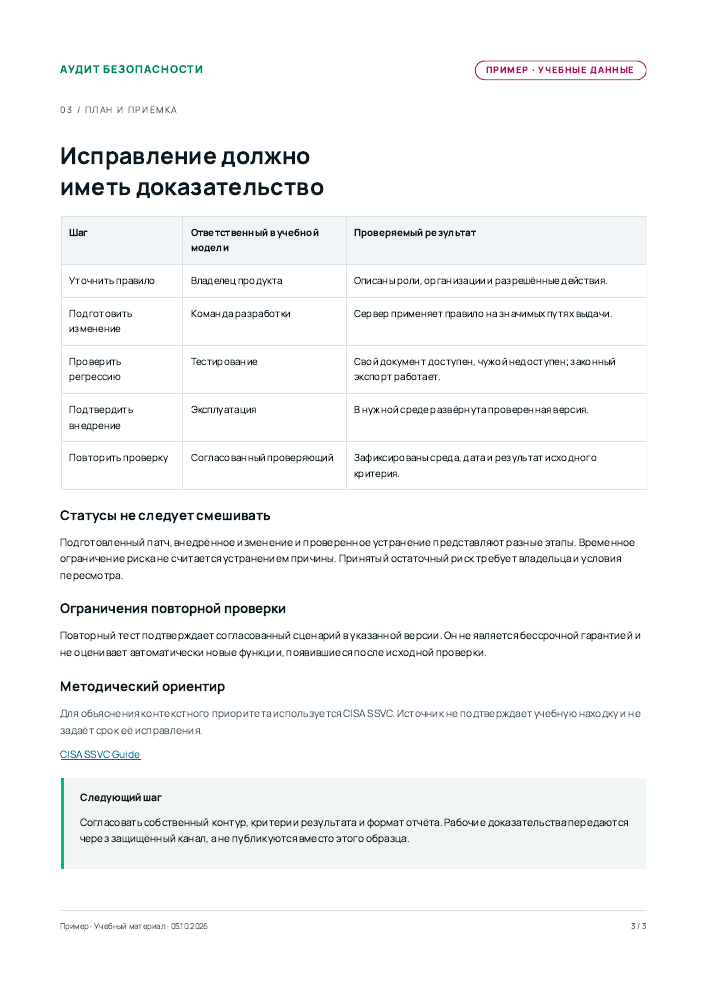 Скачать образец PDF
Условия работы
До оценки объёма полезно подготовить описание функций, поддерживаемые платформы, перечень чувствительных данных и схему серверных взаимодействий. Если исходный код предоставлять нельзя, это обсуждается как ограничение формата. Проверка готовой сборки и анализ исходников дают разную видимость; ни один вариант не следует описывать как магическую гарантию отсутствия ошибок.
Особые условия могут касаться корпоративного управления устройствами, закрытого магазина, аппаратных функций или доступа из внутренней сети. Их необходимо раскрыть до начала работ, чтобы согласовать оборудование и способ установки. Использование личных телефонов сотрудников без отдельного согласования не требуется. Для проверки предпочтительны выделенные устройства и искусственные сведения.
Методическим ориентиром служит OWASP MASVS. Он разделяет области хранения, криптографии, входа, сети, платформы, кода, устойчивости к анализу и приватности. Эти области помогают не ограничиться веб-проверкой серверного API. Конкретные требования и глубину выбирают по рискам приложения; ссылка на стандарт не означает сертификацию команды или продукта.
Стоимость и длительность зависят от числа платформ, сборок, ролей и доступных сценариев. Поддержка специфической технологии подтверждается исполнителем до договора. Здесь описан предмет возможной работы, а не неподтверждённый перечень компетенций. Если нужна отдельная проверка серверной части, её границы явно добавляют в программу.
Согласуем объём и стоимость
Опишите задачу и объект проверки. Обсудим состав работ и подготовим индивидуальную оценку.
Ответы на вопросы и заявка
Нужны ли исходники приложения?
Это зависит от выбранной глубины. Готовая сборка позволяет исследовать наблюдаемое поведение, исходники помогают объяснить причины и проверить дополнительные ветви. Если код не предоставляется, ограничения указывают в программе и отчёте.
Можно ли проверить только Android?
Да, одну платформу можно выделить в самостоятельный контур. В таком случае выводы относятся к указанной сборке Android и её взаимодействиям. Другой клиент не считается проверенным только потому, что использует тот же сервер или похожий интерфейс.
Нужно ли отключать офлайн-режим?
Не обязательно. Следует определить допустимые данные, срок хранения и поведение после отзыва доступа. Проверка помогает найти компромисс между необходимой работой без сети и ограничением последствий потери устройства. Решение зависит от назначения приложения.
Проверяется ли безопасность магазина приложений?
Инфраструктура магазина не входит в разрешение владельца продукта. Обсуждается собственная сборка, настройка публикации и доступные вашему проекту процессы. Проверка сторонних платформ требует отдельных оснований и не обещается на этой странице.