Аудит безопасности
Поиск открытых утечек компании
Поиск открытых утечек помогает проверить, какие сведения компании доступны публично, подтвердить принадлежность находок и подготовить порядок ограничения доступа и дальнейшего реагирования.
Обсудить аудитКому нужна проверка
Данные компании могут оказаться открытыми без сложного проникновения в инфраструктуру. Документ опубликовали по общей ссылке, резервный архив попал в доступный каталог, служебный материал остался в репозитории или сторонний сервис сохранил старую публикацию. Поиск открытых утечек рассматривает такие ситуации в согласованных источниках. Он помогает понять текущую доступность и выбрать действия, а не обещает обнаружить каждую копию информации в интернете.
Услуга полезна после смены подрядчиков, переноса сайта, завершения проекта с публичными материалами или подозрения на случайное раскрытие. Другой повод: организация не знает, какие домены, репозитории и общие документы относятся к ней. В таком случае сначала уточняют идентификаторы и владельцев. Совпадение названия не доказывает принадлежность, особенно у компаний с распространённым именем.
Для бизнеса важно отличить неприятный поисковый результат от реального раскрытия чувствительных сведений. Публичный прайс и внутренний договор требуют разных решений. Старое упоминание сотрудника не равно утечке действующего доступа. Поэтому находки оценивают по содержанию, происхождению, актуальности и подтверждённой доступности, а не по эмоциональности заголовка или количеству совпадений.
Поиск не является расследованием любой активности против компании. Если обнаружены признаки действующего инцидента, требуется отдельная координация: сохранить необходимые доказательства, ограничить дальнейшее распространение и назначить ответственного. Массовое скачивание чужих массивов ради проверки не нужно. Предпочтительно минимальное подтверждение, достаточное для обоснованного решения.
Поиск открытых утечек компании. Авторская схема границ проверки.
Что проверяем
Контур задают через принадлежащие организации домены, названия, официальные репозитории, публичные профили и разрешённые источники. При необходимости согласуют варианты прежних названий и приобретённые активы. Идентификаторы сотрудников включают только при понятной цели и основании. Проверка компании не должна незаметно превращаться в сбор личных сведений о людях.
Рассматривают доступные публикации, индексы, открытые файлы и сведения о конфигурации в пределах разрешённого объёма. Информация может находиться на собственном ресурсе или сторонней площадке. Во втором случае нужно учитывать правила источника и границы допустимого доступа. Закрытая база, платный нелегальный массив или обход ограничения не становятся частью обычного поиска открытых источников.
Классификация помогает отделить типы находок: намеренно опубликованное, вероятно лишнее, чувствительное и требующее подтверждения. Категория определяется вместе с владельцем данных. Проверяющий может распознать технический секрет, но не всегда знает, должен ли конкретный коммерческий документ быть публичным. Это вопрос назначения и договорённостей, а не только формата файла.
Секреты и учётные данные требуют осторожного обращения. Обнаружение строки, похожей на ключ, не даёт права использовать её для входа. Принадлежность и действительность оценивают согласованным способом, предпочтительно через владельца системы. В отчёте сохраняют минимальный фрагмент или отпечаток, достаточный для идентификации, без распространения полного значения.
Как проходит аудит
Сначала составляют карту идентификаторов и критериев. Заказчик объясняет, какие виды документов считаются открытыми, какие сведения могли публиковаться раньше и кто подтверждает принадлежность спорных материалов. Это уменьшает ложные совпадения и делает результат полезным. Поиск по одному названию без контекста способен собрать много нерелевантных сведений.
Затем проверяют согласованные источники и фиксируют наблюдения. Для каждой находки важны адрес, дата, способ доступа и минимальное описание содержания. Если материал доступен через индекс, но исходный ресурс уже закрыт, эти состояния различают. Старое упоминание в поиске не доказывает текущую доступность полного документа, а закрытие исходного адреса не доказывает исчезновение всех копий.
После первичного отбора владелец подтверждает связь с организацией и значимость. Спорные результаты остаются помеченными как неподтверждённые. Для чувствительных материалов согласуют срочный канал уведомления и порядок хранения доказательств. Не следует включать полные персональные сведения в обычное письмо с отчётом, если для решения достаточно ссылки и краткого описания.
Финальный этап посвящён действиям: ограничить доступ на своём ресурсе, заменить раскрытый секрет, обратиться к владельцу площадки, пересмотреть процесс публикации или провести отдельный разбор инцидента. У каждого шага должен быть ответственный. Сам поиск не гарантирует удаление информации из сторонних систем, поэтому это ограничение сохраняется в выводах.
Как проходит поиск открытых утечек компании
Видео готовится и появится после предоставления проверенного материала.
Понятные примеры
Учебный пример: архив после переноса сайта
Вымышленная компания обновила сайт, а временный архив остался в публичном каталоге старой площадки. При проверке устанавливают, кому принадлежит ресурс и какой минимальный способ подтверждения допустим. Полное копирование базы посетителей не требуется для доказательства того, что архив доступен. Достаточный объём определяется так, чтобы не увеличивать распространение данных.
После ограничения доступа нужно понять, содержались ли в архиве действующие секреты и где ещё он мог использоваться. Закрытие файла решает текущую публикацию, но не делает ранее раскрытый пароль снова надёжным. Поэтому задачи разделяют: убрать доступ, заменить затронутые полномочия и проверить связанные процессы. Вывод о фактическом использовании данных третьими лицами требует отдельного доказательства.
Второй пример: сотрудник опубликовал учебный репозиторий с фрагментом рабочей конфигурации. Проверка различает демонстрационное значение и настоящий секрет. Использовать найденный ключ для самостоятельного входа нельзя считать необходимым шагом. Владелец системы может подтвердить принадлежность и отозвать значение без проверки чужих данных.
Третий сценарий связан с документом на сторонней площадке. Компания закрыла общую ссылку, но не знает, осталась ли доступна поисковая копия. В отчёте указывают отдельно состояние исходника и наблюдаемое состояние индекса. Обращение к площадке может быть следующим шагом, однако результат обращения и срок удаления не обещаются до фактического подтверждения.
Что получает клиент
Клиент получает реестр находок с категориями, принадлежностью, доступностью и рекомендуемыми действиями. Полезно видеть не только тревожные результаты, но и отклонённые совпадения с кратким основанием. Это позволяет в будущем не тратить время на тот же чужой домен или намеренно опубликованный материал, если условия не изменились.
Карточка чувствительной находки содержит минимальное доказательство, дату, источник, предполагаемое влияние и владельца решения. Неподтверждённое происхождение или актуальность выделяют явно. Обнаруженная открытая информация не доказывает, кто её просматривал и использовал. Такие выводы требуют журналов или других данных и относятся к отдельному исследованию.
Рекомендации должны устранять причину публикации. Если архив попал в webroot, полезен контроль размещения резервных файлов. Если документы регулярно открываются общей ссылкой, нужно пересмотреть правила совместного доступа. Если секрет оказался в репозитории, требуется не только удаление строки, но и управление его жизненным циклом. Конкретные меры зависят от подтверждённого сценария.
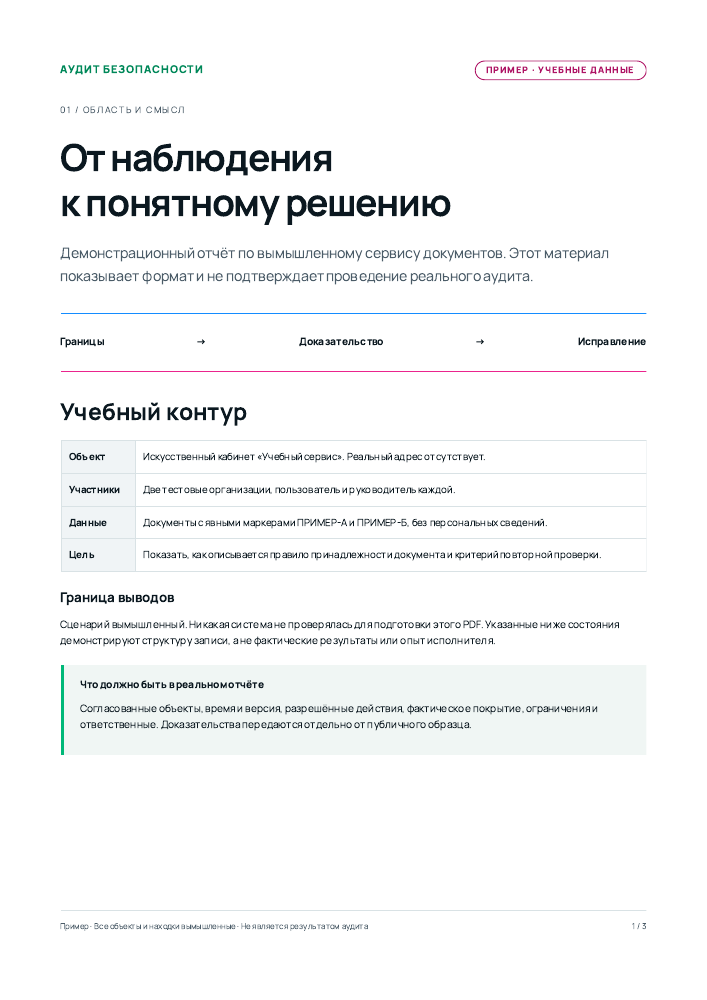
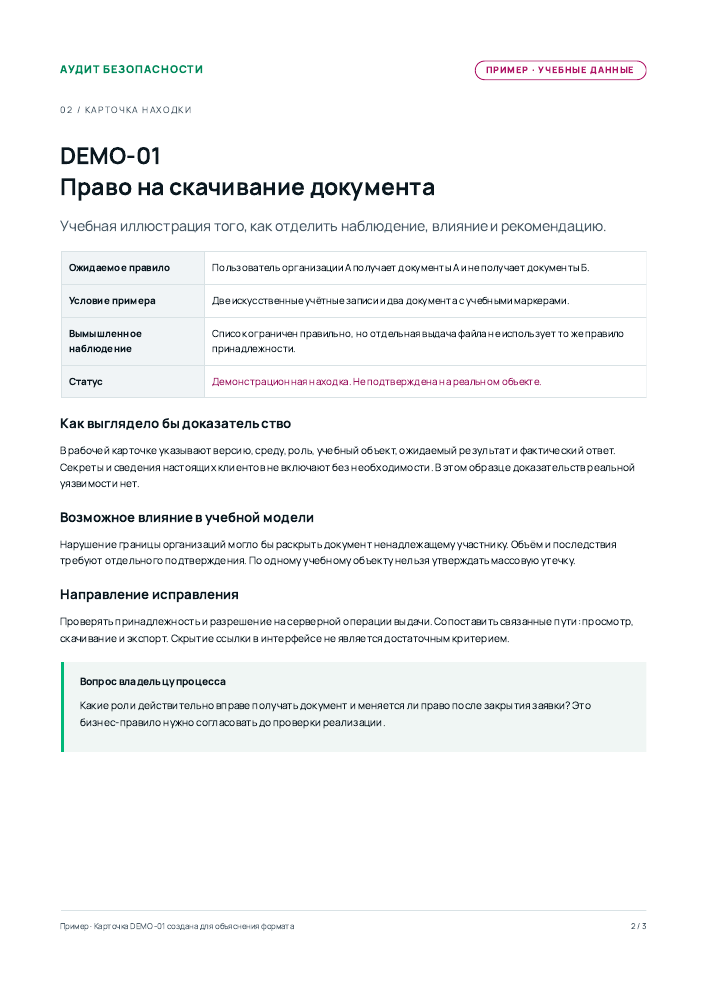
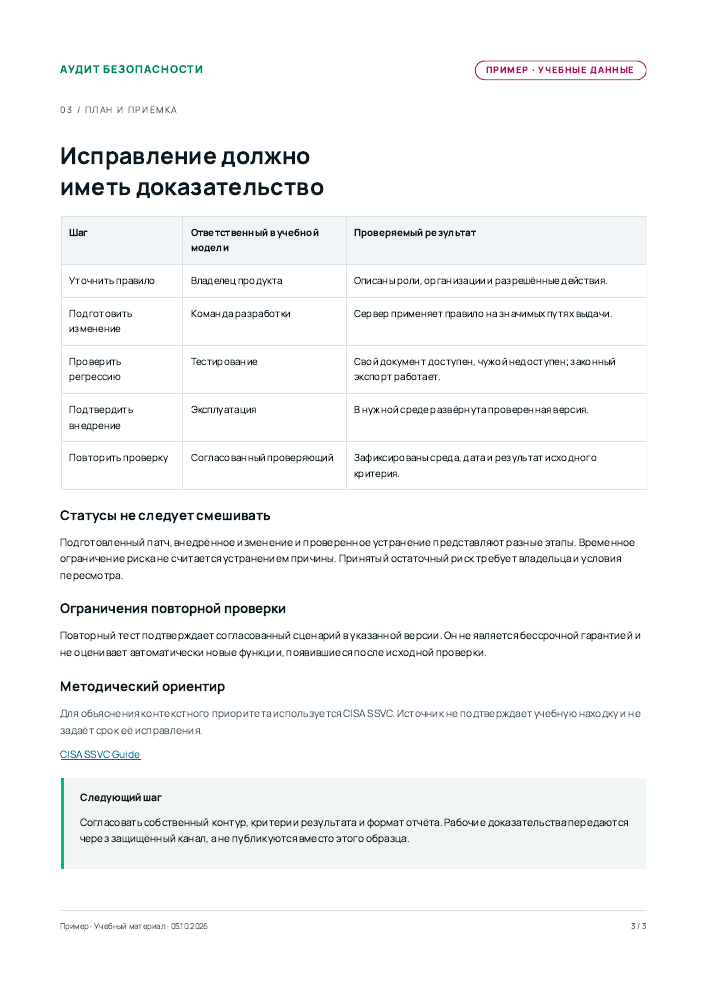
Повторная проверка оценивает состояние согласованных адресов и источников после исправлений. Она может подтвердить, что определённая ссылка больше не раскрывает материал, но не гарантирует отсутствие всех копий в мире. Демонстрационный PDF показывает структуру реестра на учебных объектах; реальные чувствительные находки не публикуются для наглядности.
Для повторного поиска полезно сохранять основание классификации, а не полную копию каждого найденного материала. Например, публичная инструкция может быть исключена из реестра чувствительных находок по подтверждению владельца. Если позднее содержание ссылки изменится, прежняя классификация потребует пересмотра. Аналогично неподтверждённая принадлежность должна оставаться вопросом, а не превращаться со временем в установленный факт. История таких решений снижает число ложных повторов и помогает заметить реальные изменения доступности.
Пример отчёта
Учебный документ с вымышленным объектом и демонстрационными находками. Состав реального отчёта согласуется для конкретной проверки.
 Скачать образец PDF
Условия работы
Для обсуждения подготовьте перечень официальных названий, доменов, прежних площадок и известных публичных проектов. Полезно обозначить категории данных, которые не должны быть открытыми, и ответственного за подтверждение принадлежности. Не нужно заранее пересылать подозрительные массивы персональных данных: сначала согласуют безопасный способ рассмотрения.
Объём зависит от числа идентификаторов, источников и глубины проверки. Одно название может иметь множество чужих совпадений, а небольшой набор доменов содержать сложную историю публикаций. Поэтому стоимость не определяется обещанным количеством найденных утечек. Отсутствие подтверждённых находок также является результатом в пределах описанного поиска, но не доказательством полного отсутствия раскрытий.
OWASP WSTG v4.2 рассматривает поиск непреднамеренно раскрытой информации через поисковые системы и сторонние сервисы. Этот методический ориентир помогает описать открытый контур. Он не разрешает обход доступа и не превращает любое найденное упоминание в уязвимость. Практическая программа должна учитывать принадлежность данных и правила источников.
Если необходим мониторинг новых публикаций, это отдельная регулярная задача с собственным списком источников и порядком уведомления. Разовая проверка отражает состояние в момент наблюдения. Постоянный поиск также не означает всевидимость: источники меняются, часть сведений недоступна, а интерпретация требует участия владельцев.
Согласуем объём и стоимость
Опишите задачу и объект проверки. Обсудим состав работ и подготовим индивидуальную оценку.
Ответы на вопросы и заявка
Будут ли проверяться найденные пароли входом?
Использование найденных полномочий не входит автоматически. Предпочтительно подтвердить принадлежность через владельца и согласовать отзыв. Проверка не должна создавать новое несанкционированное действие ради подтверждения уже очевидного раскрытия секрета.
Можно ли удалить данные из всего интернета?
Такое обещание необоснованно. Можно ограничить собственную публикацию, обратиться к площадкам и проверить известные адреса. Существование неизвестных копий и действия третьих лиц не находятся под полным контролем исполнителя.
Что значит отсутствие находок?
В согласованных источниках и условиях не подтверждено раскрытие, соответствующее критериям. Это полезный ограниченный вывод. Он не распространяется на закрытые источники, неизвестные идентификаторы и публикации, появившиеся после проверки.
Чем поиск отличается от расследования инцидента?
Поиск устанавливает наблюдаемую доступность информации. Расследование выясняет обстоятельства, действия и последствия по отдельным доказательствам. Если находка указывает на возможный инцидент, требуется самостоятельный план сохранения данных и реагирования.