Аудит безопасности
Проверка безопасности сайта и интернет-магазина
Аудит сайта помогает проверить доступ к заказам, кабинетам и управлению контентом, связать технические ошибки с рисками бизнеса и подготовить понятный план исправлений.
Обсудить аудитКому нужна проверка
Сайт может исправно принимать заказы и одновременно раскрывать лишние сведения. Для владельца это разные вопросы: работает ли продажа и надёжно ли разделены полномочия покупателей, менеджеров и администраторов. Проверка сайта на уязвимости нужна, когда необходимо получить обоснованный ответ на второй вопрос. Красивый интерфейс, сертификат HTTPS и отсутствие жалоб посетителей такого ответа сами по себе не дают.
Начать обсуждение полезно перед запуском магазина, после смены CMS, подключения подрядчика или переработки личного кабинета. У действующего проекта поводом становится изменение схемы оплаты, выдачи файлов, регистрации или восстановления пароля. Это не утверждение, что каждое изменение опасно. Это способ выбрать момент, когда старые предположения о доступе следует проверить заново, пока ошибки не превратились в рабочую привычку.
У небольшого сайта основным объектом могут быть формы и панель управления. У магазина к ним добавляются корзина, скидки, оформление и история заказов. У портала с документами важнее правила публикации, поиск, вложения и доступ разных организаций. Поэтому два сайта на одной платформе не получают автоматически одинаковую программу аудита. Сначала нужно понять, какие действия приносят бизнесу пользу и какие действия недопустимы.
Если уже появились неизвестные администраторы, массовые изменения страниц или подозрительные заказы, это отдельная ситуация. Обычный плановый аудит не заменяет реагирование на инцидент. Нужно сохранить журналы и исходное состояние, определить ответственное лицо и согласовать дальнейшие действия. Изменять всё сразу или удалять подозрительные файлы до фиксации следов может помешать последующему разбору.
Проверка безопасности сайта и интернет-магазина. Авторская схема границ проверки.
Что проверяем
От страниц к операциям
Контур проверки описывается через домены, приложения, роли и основные пользовательские пути. Для интернет-магазина это, например, покупатель, оператор заказов и управляющий каталогом. Для каждой роли записывают разрешённые действия: видеть свои заказы, менять адрес доставки до определённого статуса, оформлять возврат, публиковать товар. Такая карта позволяет обсуждать конкретное поведение вместо неопределённого пожелания проверить весь сайт.
Проверяют аутентификацию, то есть установление личности, и авторизацию, то есть разрешение на отдельное действие. Правильный пароль не должен давать покупателю права менеджера. Завершение сеанса должно согласованно работать в браузере и на сервере. Восстановление доступа не должно обходить согласованные требования к учётной записи. Набор тестов зависит от реализации, поэтому здесь описаны направления, а не заранее обещанный перечень найденных ошибок.
Входные данные рассматривают на пути от формы до хранения и вывода. Имеет значение, кто может отправить файл, куда он попадает, как определяется его тип и кто получает ссылку. Ошибки обработки и диагностические ответы оценивают с точки зрения раскрытия конфигурации. Публичные каталоги, старые архивы, тестовые разделы и интерфейсы управления включают в инвентарь только после подтверждения принадлежности.
Платёжный провайдер, сервис доставки, облачная касса и виджет поддержки принадлежат отдельным сторонам. Разрешение владельца магазина не распространяется автоматически на их инфраструктуру. Можно согласовать проверку вашей части интеграции: какие данные уходят, как подтверждается ответ, что происходит при повторном уведомлении. Активные тесты чужого сервиса требуют самостоятельного основания и не входят в работу по умолчанию.
Как проходит аудит
На старте составляют короткое описание системы и таблицу границ: адрес, владелец, разрешённая среда, важная функция, ограничения. Ответственный со стороны заказчика подтверждает, какие операции можно выполнять на рабочем сайте, а какие доступны только на копии. Для оформления заказов выделяют учебные товары, тестовые контакты и способ отмены. Это позволяет не смешивать проверку с реальной логистикой и финансовыми событиями.
Далее готовят тестовые аккаунты с разными правами и объясняют бизнес-правила. Например, покупатель вправе видеть вложение к своему обращению, но не к чужому; менеджер конкретного филиала работает только со своими заказами. Без этих сведений проверяющий может обнаружить техническое отличие, но неверно оценить его значение. Описанное правило становится критерием, по которому сравнивают ожидаемое и фактическое поведение.
Автоматические проверки помогают найти направления для исследования, после чего важные результаты уточняют вручную в согласованном режиме. В отчёт не следует переносить каждое предупреждение инструмента как доказанную уязвимость. Нужно отделить подтверждённое поведение, предположение, ограничение проверки и вопрос к разработчику. Для воспроизводимых находок сохраняют минимальные доказательства без лишних клиентских данных.
Промежуточные сообщения должны позволять заказчику принимать решения. Если обнаружена доступность чувствительного раздела, сначала связываются с назначенным контактом и согласуют ограничение риска. Длительное накопление демонстрационных данных ради эффектного отчёта не требуется. По окончании удаляют учебные записи и доступы по согласованному списку, затем обсуждают результаты с владельцем продукта и разработкой.
Как проходит проверка безопасности сайта и интернет-магазина
Видео готовится и появится после предоставления проверенного материала.
Понятные примеры
Учебный пример: документы к заказу
Представим вымышленный магазин оборудования. Покупатель скачивает инструкцию, счёт и акт из своего кабинета. Инструкция публичная, а два других документа доступны только участникам заказа. Если все три файла выдаются одинаковым публичным способом, интерфейс может скрывать ссылки, но правило доступа останется неполным. Проверка в учебной среде должна установить, контролирует ли сервер право на каждый закрытый документ.
Последствие зависит от содержимого и доступности. Публичная инструкция обычно не несёт того же риска, что документ с контактами получателя. Поэтому находку описывают предметно: какие категории файлов затронуты, какие роли участвовали, при каких условиях поведение подтверждено. Не следует утверждать массовую утечку, если исследование подтвердило только учебный сценарий с двумя тестовыми заказами.
Другой пример относится к скидкам. Менеджер задаёт персональные условия покупателю, а итоговая сумма рассчитывается в нескольких местах. Если интерфейс, сервер заказа и уведомление об оплате используют разные правила, возникают расхождения. Аудит бизнес-логики проверяет согласованность переходов, а не только наличие опасных символов в поле. Конкретные сценарии, затрагивающие расчёты, выполняют на тестовых данных без реального списания.
Третий пример связан с подрядчиком по контенту. Ему нужны новости и изображения, но не экспорт клиентов. Если роль была создана копированием администратора, лишние права могут остаться незаметными до смены исполнителя. Практический результат здесь состоит не в абстрактной рекомендации усилить безопасность, а в перечне избыточных операций, предложенной роли и проверке того, что нужная работа после ограничения по-прежнему выполняется.
Что получает клиент
Результат обсуждается на двух уровнях. Руководителю нужен ответ, какие процессы затронуты, что требует быстрого решения и какие ограничения остаются. Разработчику нужны условия воспроизведения, затронутые компоненты, ожидаемое поведение и критерий проверки исправления. Один список названий уязвимостей не заменяет ни управленческое решение, ни техническую задачу.
В состав согласуемого отчёта могут входить схема ролей, перечень проверенных функций, карточки подтверждённых находок, рекомендации и вопросы, для которых не хватило доступа. Если часть сайта была закрыта для исследования или период наблюдения ограничен, это указывают рядом с выводом. Формулировка «не проверялось» полезнее уверенного заключения о компоненте, которого проверяющий не видел.
Для каждой задачи желательно определить владельца и способ приёмки. Исправление выдачи документов, например, считается проверяемым, когда разрешённая роль получает свой файл, запрещённая не получает чужой, а прямой запрос обрабатывается по тому же правилу, что и интерфейс. Такой критерий помогает не ограничиться скрытием кнопки. Повторная проверка согласуется отдельно и привязывается к конкретной версии сайта.
Демонстрационный PDF ниже показывает форму подачи, а не результаты реального заказчика. Названия объектов и ситуации в нём учебные. Он нужен, чтобы до начала работ оценить читаемость карточек, связь доказательства с выводом и удобство передачи задач команде. Реальные доказательства требуют отдельного защищённого канала и не публикуются вместе с образцом.
Пример отчёта
Учебный документ с вымышленным объектом и демонстрационными находками. Состав реального отчёта согласуется для конкретной проверки.
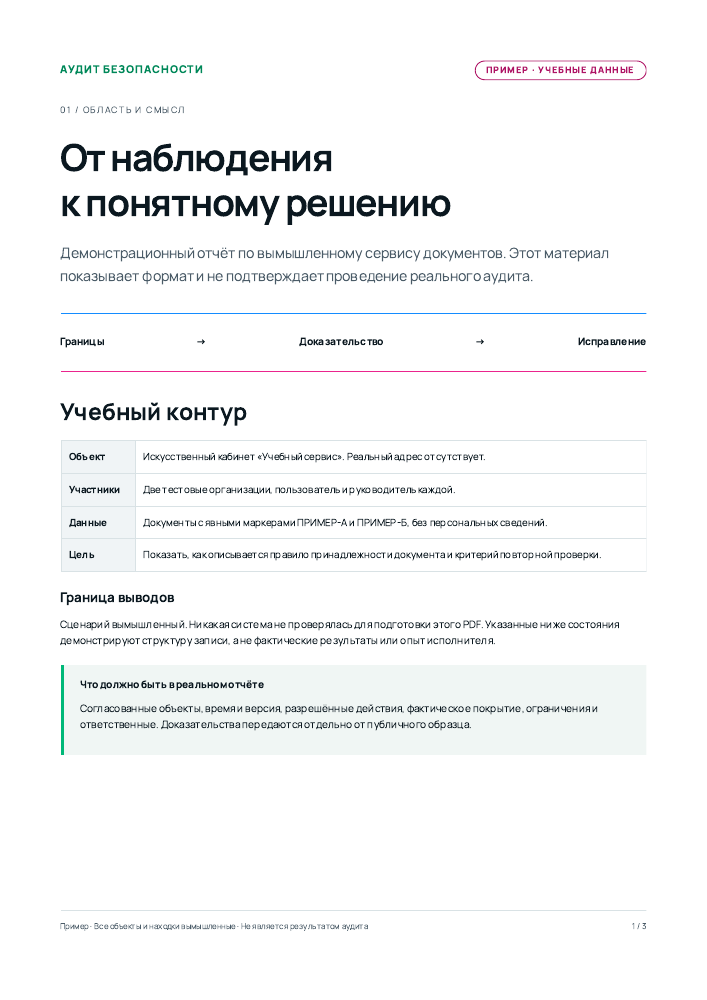
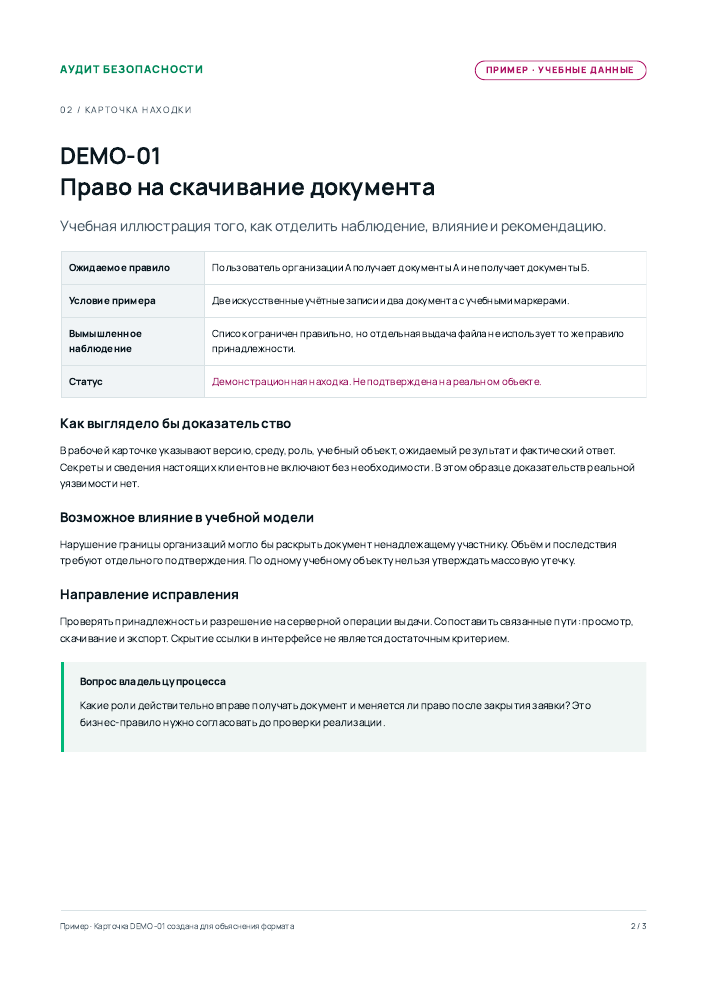
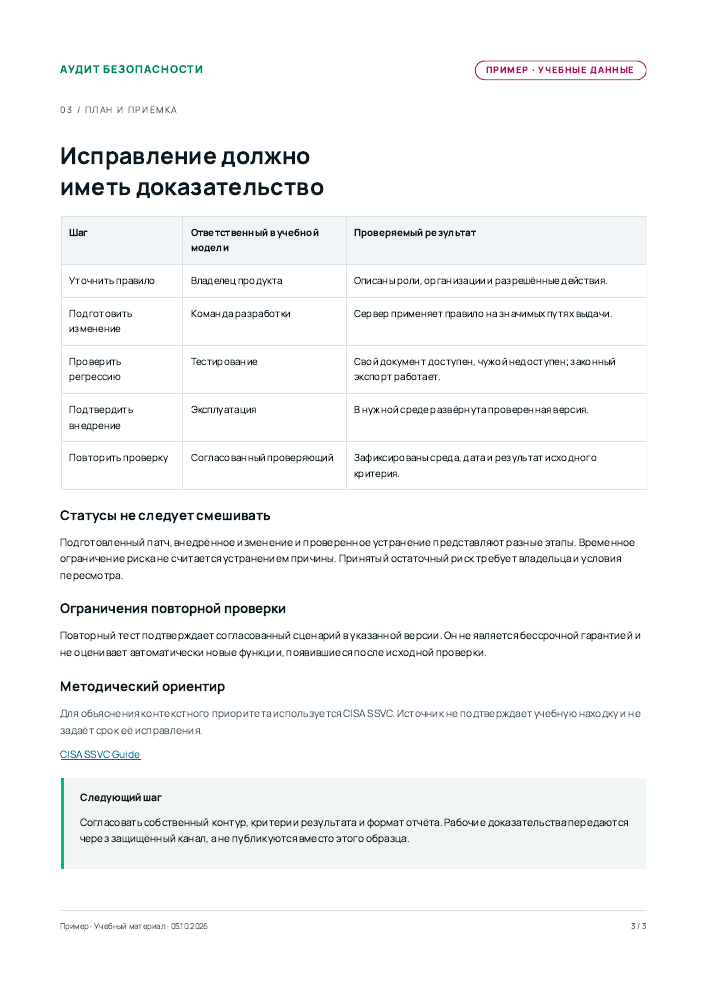 Скачать образец PDF
Условия работы
Объём определяют после знакомства с функциями сайта. Для оценки полезны список доменов, описание платформы, роли пользователей, схема интеграций и ближайшие изменения. Не нужно отправлять пароли и выгрузки базы в общую форму обращения. Сначала согласуют контакт, затем способ предоставления ограниченного доступа и правила обращения с материалами.
Удалённый формат подходит для многих веб-сценариев; необходимость выезда зависит от условий доступа и обсуждается отдельно. Срок и стоимость определяются после согласования контура и глубины проверки. На этой странице нет фиксированного пакета, потому что витрина с формой заявки и магазин с несколькими организациями требуют разной программы. Дополнительные домены и функции включаются через уточнение объёма, а не незаметно во время работы.
Методический ориентир для веб-проверок: OWASP WSTG v4.2. В нём разделены направления проверки конфигурации, учётных записей, доступа, сеансов и бизнес-логики. Ссылка на руководство помогает обсуждать предмет проверки, но не является сертификатом исполнителя и не означает автоматическое выполнение каждого сценария. Конкретная программа должна учитывать устройство и допустимую нагрузку вашего сайта.
Согласуем объём и стоимость
Опишите задачу и объект проверки. Обсудим состав работ и подготовим индивидуальную оценку.
Ответы на вопросы и заявка
Нужно ли останавливать продажи?
Это зависит от согласованных действий. Часть наблюдений возможна на действующем сайте, а сценарии изменения заказов безопаснее перенести на копию. Решение принимают до старта и фиксируют вместе с допустимыми окнами работ. Если копия отличается от рабочей среды, это ограничение отражают в выводах.
Достаточно ли установленного защитного плагина?
Плагин может закрывать отдельные задачи, но не знает всех правил вашего бизнеса. Он не определит сам, должен ли сотрудник одного филиала видеть заказ другого. Проверка оценивает фактическое поведение системы с учётом защитных средств, а не только наличие продукта в списке установленных компонентов.
Можно ли начать без доступа к коду?
Да, можно обсудить проверку доступного извне поведения и тестовых кабинетов. Однако часть причин и сценариев останется за границами видимости. Доступ к коду, если он нужен, согласуется как отдельное расширение. В отчёте должно быть понятно, какие выводы опираются на наблюдение, а какие потребовали анализа реализации.
Что происходит после исправлений?
Команда передаёт перечень изменений и версию. Повторная проверка сопоставляет результат с исходным правилом доступа и проверяет связанные разрешённые действия. Закрытая карточка означает проверенное устранение конкретного дефекта в описанных условиях, а не бессрочную гарантию безопасности всего магазина.