Аудит безопасности
Red Team: комплексная проверка защиты
Red Team оценивает согласованные сценарии действий противника и способность организации обнаружить их и отреагировать. Цели, разрешения, ограничения и критерии остановки определяются до начала.
Обсудить аудитКому нужна проверка
Технические средства защиты могут быть установлены, но организация всё ещё не знает, как они сработают вместе с людьми и процедурами в выбранной ситуации. Red Team рассматривает эту связь через согласованный сценарий. Цель состоит в проверке защитного результата: замечено ли событие, правильно ли оно понято, дошла ли информация до ответственного и получилось ли ограничить последствия.
Такой формат полезен, когда базовые активы и роли уже понятны, а у организации есть процессы обнаружения и реагирования, которые можно оценивать. Если неизвестны владельцы систем и отсутствует канал срочной связи, сначала разумно закрыть эти пробелы. Сложное упражнение не заменяет фундаментальную организационную готовность и может дать менее полезный результат, чем целевая техническая проверка.
Red Team отличается от поиска максимального числа уязвимостей. Сценарий может использовать ограниченный путь к конкретной цели и оценивать, какие защитные механизмы на нём сработали. Отдельный пентест, напротив, может подробно исследовать определённый технический контур. Оба формата полезны, но их результаты нельзя сравнивать только количеством карточек или успешных действий.
Для руководителя важно заранее определить, какое решение поможет принять упражнение. Например, достаточно ли наблюдаемости для согласованного сценария, понятен ли порядок эскалации или нужны изменения полномочий дежурной команды. Без такого вопроса результат легко превращается в эффектный рассказ, который трудно связать с улучшением защиты.
Red Team: комплексная проверка защиты. Авторская схема границ проверки.
Что проверяем
Контур задают через цели, активы, разрешённые исходные позиции и ограничения. Сценарии не выбирают только потому, что они существуют в известной матрице техник. Нужно установить их связь с рисками организации и допустимость действий. Любая работа с сотрудниками, внешними площадками или физическим доступом требует отдельного явного включения и соответствующих оснований.
Правила проведения определяют запрещённые действия, допустимое обращение с данными и условия остановки. Потенциально разрушительные операции и реальное распространение чувствительной информации не нужны для доказательства учебной цели. Можно заранее определить безопасные заменители: искусственный документ, контрольный маркер или ограниченный тестовый ресурс.
Координация включает уполномоченный контакт, который знает границы упражнения и может остановить его. Условия информирования защитной команды зависят от цели. Часть участников может не знать деталей сценария, но это не отменяет управляемости. Нужно различать учебную активность и настоящий инцидент, который может произойти в тот же период.
Оценка рассматривает не только технический сигнал, но и цепочку решения. Событие могло попасть в журнал, но не вызвать нужного уведомления. Уведомление могло быть получено, но не иметь достаточного контекста. Реакция могла начаться, но остановиться из-за отсутствия полномочий. Каждый участок требует отдельного наблюдения и собственного способа улучшения.
Как проходит аудит
Подготовка начинается с интервью с ответственными и согласования целей. Затем формируют сценарий, критерии успеха защиты и способы безопасного подтверждения. Критерии должны быть наблюдаемыми: какое событие ожидается, кто должен его получить, какое решение принять и что считается достаточным ограничением. Они не обязаны сводиться к одному времени реакции.
Перед активной частью проверяют техническую готовность координации и каналов остановки. Обсуждают сохранение журналов и синхронизацию времени, чтобы затем сопоставить действия и реакцию. Если данные наблюдения будут неполными, оценка должна заранее учитывать это ограничение. Нельзя задним числом уверенно судить о реакции, для которой не осталось подтверждений.
Во время упражнения фиксируют последовательность согласованных действий и доступные наблюдения. При приближении к ограничению останавливаются и связываются с координатором. Ценность результата определяется проверяемостью, а не максимальной глубиной воздействия. Если защитный контроль сработал, это также важный результат, который необходимо описать вместе с условиями.
После завершения проводят совместный разбор. Сопоставляют журнал сценария с данными защиты и объясняют расхождения. Наблюдение команды упражнения и наблюдение защитной команды могут отличаться по времени и доступной информации. Итоговый вывод формулируют после сопоставления, сохраняя неподтверждённые участки как вопросы, а не заполняя их предположениями.
Как проходит red team: комплексная проверка защиты
Видео готовится и появится после предоставления проверенного материала.
Понятные примеры
Учебный пример: обнаружение доступа к контрольному ресурсу
Представим вымышленную организацию, которая хочет проверить реакцию на необычный доступ к важному хранилищу. Для упражнения создают безопасный контрольный объект без настоящих клиентских данных. Цель состоит в оценке сигнала, эскалации и ограничения, а не в копировании рабочего содержимого. Допустимый путь и полномочия описываются заранее.
Событие может появиться в техническом журнале, но не попасть в рабочую очередь аналитика. В таком случае нельзя сказать, что организация обнаружила сценарий только потому, что запись существовала. Нужно различить сбор данных, правило обнаружения, получение уведомления и действие человека. Рекомендации относятся к тому звену, где подтверждён разрыв.
Другой пример: уведомление получено, но сотрудник не может ограничить доступ без согласования недоступного руководителя. Техническая настройка может быть корректной, а процесс реагирования недостаточным для выбранной цели. Полезное улучшение состоит в ясных полномочиях и альтернативном маршруте согласования. Покупка ещё одного средства обнаружения сама по себе эту проблему не решит.
Третий сценарий: защитная команда быстро остановила учебный путь, но не сохранила данные, необходимые для разбора. Упражнение может подтвердить успешное ограничение и одновременно выявить пробел расследования. Это не противоречие. Разные защитные результаты оцениваются отдельно, чтобы организация могла улучшить процесс, сохранив то, что уже работает.
Что получает клиент
Разбор без поиска виноватого
При обсуждении реакции полезно восстановить информацию, которая была доступна участнику в момент решения. После упражнения команда знает полный сценарий, но во время события аналитик мог видеть только один неполный сигнал. Оценка должна учитывать этот контекст. Иначе разбор будет требовать от человека знания, которого система ему не предоставила.
Практический вывод может состоять в добавлении контекста к уведомлению, уточнении полномочий или упрощении маршрута эскалации. Для каждой меры определяют наблюдаемый результат повторного упражнения. Это позволяет превратить сложный сценарий в проверяемые улучшения и сохранить доверие между командами, необходимое для реального реагирования.
Отчёт связывает цель, сценарий, наблюдения и защитные решения. Полезно видеть временную последовательность с подтверждёнными событиями обеих сторон. Неизвестные интервалы и отсутствующие источники отмечают явно. Это позволяет отделить недостаток наблюдаемости от доказанного отсутствия реакции, что важно для справедливой оценки команды.
Технические находки оформляют отдельно от процессных. Ошибка конфигурации, пропущенный сигнал и неясные полномочия требуют разных владельцев. Если несколько проблем образовали путь, отчёт показывает их связь и возможные точки разрыва. При этом не утверждается, что найден единственный или полный набор путей воздействия на организацию.
План улучшений включает конкретный контроль и способ повторной проверки. Например, создать событие определённого типа, убедиться в попадании в нужную очередь, проверить наличие контекста и разрешённое действие ответственного. Повторное упражнение может быть открытым и более коротким, если цель заключается в приёмке исправленного процесса, а не в повторении исходной неопределённости.
Демонстрационный PDF показывает только общий формат учебной находки и решения. Реальный отчёт Red Team может содержать чувствительные сведения о защитных возможностях и ограничениях. Его круг получателей и срок хранения согласуют отдельно. Публичный рассказ о результатах возможен только при самостоятельном разрешении и подготовке материала без опасного раскрытия.
Пример отчёта
Учебный документ с вымышленным объектом и демонстрационными находками. Состав реального отчёта согласуется для конкретной проверки.
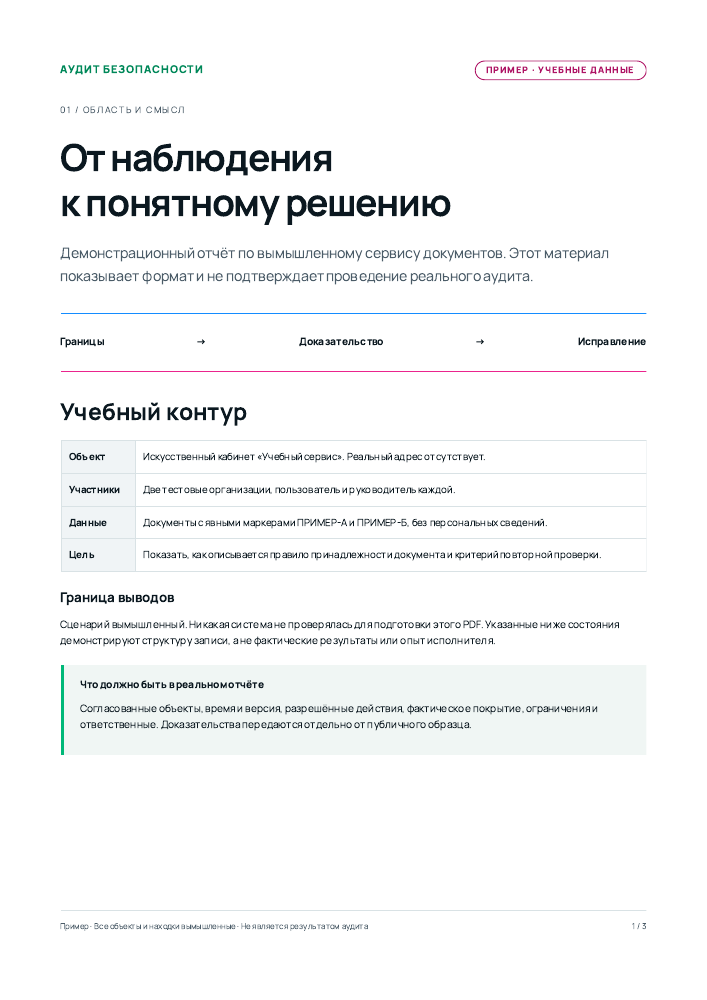
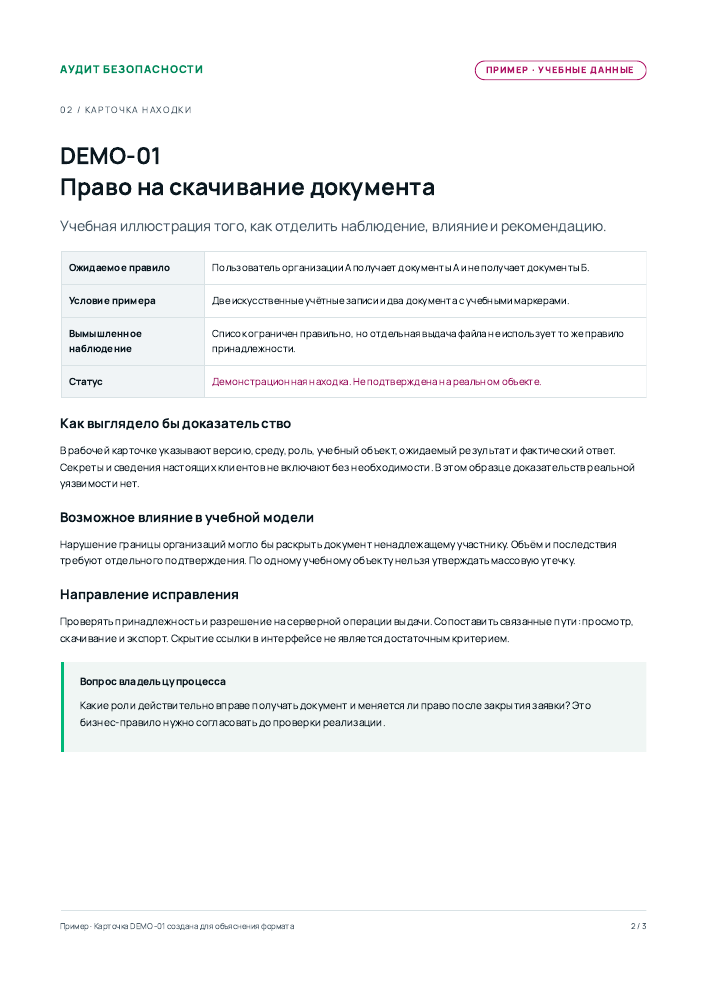
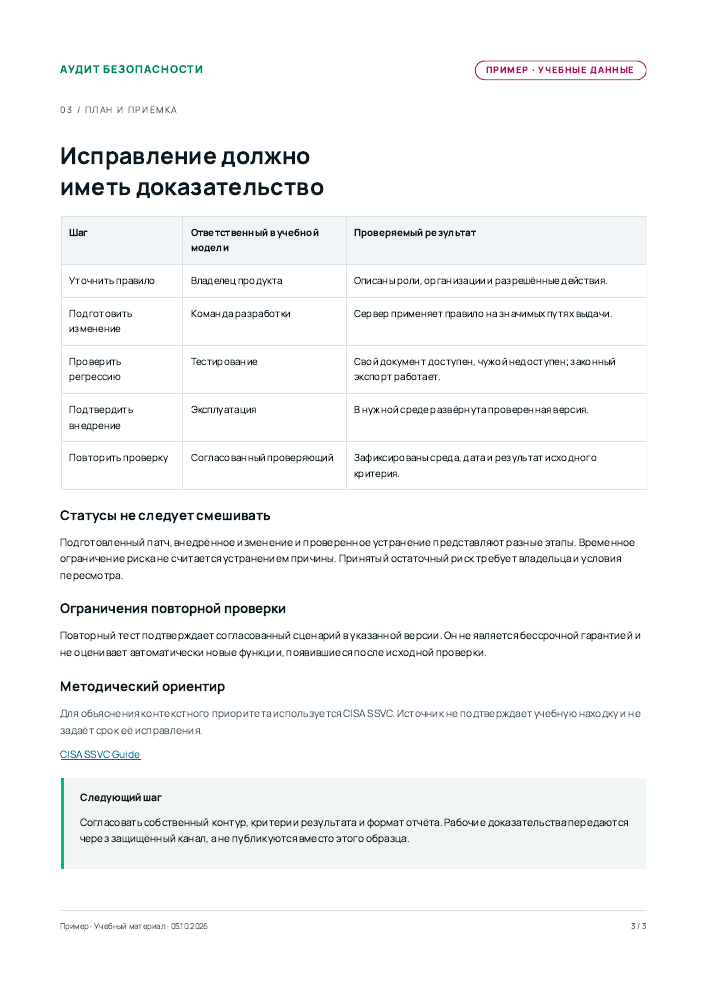 Скачать образец PDF
Условия работы
Для предварительного обсуждения нужны цели бизнеса, описание защитных процессов, контур активов и уполномоченные владельцы. Важно знать, какие данные доступны для оценки реакции и какие ограничения нельзя нарушать. Поддержка конкретных сценариев и реальные компетенции исполнителя подтверждаются до договора; название услуги само по себе не является доказательством опыта.
Работы начинаются только после утверждения правил и разрешений. Разрешение одной организации не распространяется автоматически на партнёров, сотрудников вне согласованной программы и инфраструктуру провайдера. При обнаружении новой зависимости границы пересматривают через координатора. Неизвестный объект не включают молча ради продолжения сценария.
MITRE ATT&CK используется как общая база знаний о тактиках и техниках противников. Она помогает описывать сценарий и сопоставлять защитные наблюдения. Наличие техники в матрице не означает, что её нужно применять в конкретном упражнении. Выбор зависит от цели, разрешения, допустимого воздействия и способов безопасного подтверждения.
Стоимость и длительность определяются подготовкой, сложностью координации, числом сценариев и глубиной разбора. Важная часть работы находится после активного этапа: сопоставление доказательств и создание проверяемого плана улучшений. Поэтому оценка не сводится к количеству дней активности или обещанию достичь любой заданной системы.
Согласуем объём и стоимость
Опишите задачу и объект проверки. Обсудим состав работ и подготовим индивидуальную оценку.
Ответы на вопросы и заявка
Чем Red Team отличается от пентеста?
Пентест обычно сосредоточен на технических слабостях определённого контура. Red Team оценивает согласованный сценарий и защитную реакцию организации. Границы могут пересекаться, но цели и критерии результата нужно определить до выбора формата.
Обязательно ли проверять сотрудников обманом?
Нет. Социальные сценарии не являются автоматической частью любой программы. Их включение требует отдельной цели, разрешения, адресатов и правил. Упражнение может оценивать техническую наблюдаемость и реакцию без такой ветки.
Что если защита сразу остановила сценарий?
Это полезный результат в описанных условиях. Нужно установить, какой контроль сработал и какое последующее действие произошло. Дальнейшие сценарии обсуждаются через координатора, а не добавляются самовольно ради достижения более эффектного исхода.
Можно ли гарантировать отсутствие инцидентов после упражнения?
Нет. Результат относится к выбранным сценариям и моменту проверки. Он помогает улучшить конкретные механизмы, но не охватывает все будущие действия и изменения среды. Для сохранения эффекта нужен процесс внедрения и последующего контроля.