Аудит безопасности
Проверка серверов и облачной инфраструктуры
Аудит серверов и облака рассматривает настройки доступа, роли, публикацию ресурсов, секреты и восстановление. Он помогает разделить ответственность провайдера и команды, управляющей приложением.
Обсудить аудитКому нужна проверка
Размещение сервера в облаке меняет способ управления инфраструктурой, но не отменяет необходимость понимать собственные настройки. Провайдер обслуживает определённый слой, заказчик управляет другими слоями. Граница зависит от услуги: виртуальная машина, управляемая база и готовое приложение имеют разные модели ответственности. Проверка начинается с этой границы, а не с предположения, что облако защищает всё автоматически.
Услуга полезна после переноса приложений, изменения облачного аккаунта, внедрения контейнеров или передачи эксплуатации новой команде. Другой повод возникает при быстром росте: временные ресурсы, служебные ключи и тестовые хранилища остаются после завершения задач. Они могут не участвовать в основном продукте, но сохранять данные или полномочия. Поэтому инвентарь включает назначение и владельца, а не только список работающих машин.
Для бизнеса важны доступность сервиса, сохранность данных и возможность восстановления. Для инженера это политики доступа, сетевые правила, конфигурации, обновления и резервные копии. Аудит связывает эти детали с ожидаемым результатом. Например, резервная копия ценна не только фактом создания, но и возможностью восстановить согласованный набор данных в изолированной проверке.
Наличие панели управления и автоматического развёртывания не доказывает единообразие настроек. Ресурс могли изменить вручную, шаблон мог устареть, а временное исключение остаться без владельца. Проверка помогает выявить расхождения между описанной и фактической инфраструктурой и решить, какие из них допустимы, какие нужно устранить, а какие требуют дополнительного исследования.
Проверка серверов и облачной инфраструктуры. Авторская схема границ проверки.
Что проверяем
Контур определяют по аккаунтам, проектам, регионам, серверам и управляемым сервисам. Для каждого элемента нужны назначение, категория данных и ответственный. Если среда включает несколько провайдеров, границы рассматривают отдельно. Вывод о настройках одной площадки не переносится автоматически на другую, даже если приложения развёрнуты из одного репозитория.
Управление доступом включает людей, сервисные роли и автоматизацию. Проверяют, какие действия доступны разработчику, оператору и системе развёртывания, как выдаются временные полномочия и как они отзываются. Ключ, используемый скриптом, не перестаёт быть полномочием из-за отсутствия интерактивного входа. Его назначение, срок и область действия должны быть понятны.
Сетевая часть охватывает публичные точки входа и связи между компонентами. База данных может быть защищена паролем, но при этом доступна более широкой аудитории, чем требуется приложению. Это разные уровни ограничения. Проверка сопоставляет публикацию с назначением, а не объявляет любой открытый порт доказательством доступа к содержимому.
Хранение и резервирование рассматривают вместе с правами и жизненным циклом. Нужно знать, где находятся рабочие данные, временные файлы, снимки и копии, кто может их читать и удалять. Для шифрования важна также доступность ключей при восстановлении. Само включённое поле в панели не доказывает, что организация сможет восстановить данные после потери доступа к исходному аккаунту.
Как проходит аудит
На старте собирают описание среды и согласуют формат: чтение конфигурации, наблюдение через ограниченную роль, проверка доступного поведения или сочетание способов. Предпочтительны выделенные полномочия, достаточные для задачи. Полный административный доступ не должен становиться условием по привычке, если требуемые сведения доступны через безопасное чтение.
Затем сравнивают инфраструктуру с ожидаемой моделью. Где должны быть публичные интерфейсы, какие компоненты общаются внутри, кому разрешено менять политики, где хранятся секреты? Для динамической среды фиксируют время и версию конфигурации. Если ресурсы создаются и удаляются автоматически, важен также шаблон, из которого они появляются.
Значимые расхождения проверяют по применимости. Избыточное разрешение в политике требует понимания, кто реально может использовать роль и при каких условиях. Устаревший компонент требует оценки версии, доступности и поддерживаемого пути обновления. Вывод должен опираться на фактическую цепочку, а не только на тревожное название настройки в автоматическом отчёте.
Изменения на рабочих ресурсах не выполняются незаметно в ходе анализа. Для них нужен отдельный план, окно и способ отката. Если в контур включена проверка восстановления, используют изолированный ресурс и согласованный набор данных. Успешное создание резервного архива не выдаётся за проверенное восстановление приложения.
Как проходит проверка серверов и облачной инфраструктуры
Видео готовится и появится после предоставления проверенного материала.
Понятные примеры
Учебный пример: временное хранилище проекта
В вымышленной компании команда создала хранилище для обмена файлами во время миграции. После завершения переноса ресурс остался, а его владелец сменил проект. Проверка сначала устанавливает назначение и состав данных, затем оценивает фактические права. Нельзя заранее утверждать утечку только потому, что ресурс забыли включить в документацию.
Если учебный файл доступен ненадлежащей аудитории, фиксируют конкретные условия и тип доступа. Рекомендация может включать ограничение политики, удаление ненужной публикации и назначение владельца. При наличии ранее доступных секретов потребуется отдельное решение об их замене. Закрытие ссылки не отменяет автоматически последствия прежнего раскрытия.
Второй пример относится к развёртыванию. Сервисная роль, создающая приложение, получила права на все проекты вместо одного. Пока процесс работает штатно, избыточность почти незаметна. Но при ошибке автоматизации или использовании её полномочий последствия затронут более широкий контур. Исправление проверяют на реальном требуемом процессе, чтобы ограниченная роль по-прежнему могла выполнить законный выпуск.
Третий сценарий: резервная копия существует, но процедура восстановления зависит от ключа, который хранится только на исходном сервере. Это не обязательно означает немедленную потерю данных, однако создаёт важную зависимость. Учебное восстановление показывает, какие материалы и полномочия действительно нужны. Результат оформляют как проверенный сценарий с ограничениями, а не как общее обещание восстановить всё при любом происшествии.
Что получает клиент
Как использовать карту ответственности
Карта должна позволять направить вопрос нужному владельцу. Для управляемой базы провайдер может отвечать за обслуживание платформы, а команда за пользователей, сетевую доступность и состав данных. Для виртуальной машины распределение другое. Эти границы уточняют по условиям конкретной услуги, не перенося описание одного продукта на другой.
Если важное свойство невозможно наблюдать из клиентского аккаунта, отчёт формулирует, какое подтверждение требуется от провайдера. Отсутствие такого подтверждения не следует заменять положительным выводом на основании общего рекламного описания. В результате у заказчика появляется конкретный вопрос и критерий достаточного ответа, который можно включить в дальнейшее сопровождение.
Согласуемый отчёт включает карту ресурсов и ответственности, подтверждённые отклонения, приоритеты и критерии исправлений. Для каждой настройки полезно указать источник наблюдения и момент проверки. В облаке конфигурация меняется быстро, поэтому скриншот без привязки к ресурсу и времени легко потеряет значение для команды.
Рекомендации разделяют по владельцам. Часть относится к приложению, часть к инфраструктурной команде, часть требует обращения к провайдеру. Не следует предлагать заказчику самостоятельно исправлять слой, которым он не управляет. Вместо этого отчёт формулирует вопрос, требуемое подтверждение или договорное уточнение.
Для устранения избыточных прав нужен критерий минимально достаточного доступа и проверка рабочих процессов. Для закрытия публикации нужен тест из разрешённой и запрещённой исходной точки. Для восстановления нужен воспроизводимый порядок, контроль целостности и подтверждение запуска необходимых функций. Разные типы замечаний требуют разных доказательств закрытия.
Ограничения покрытия перечисляют рядом с результатом: недоступные проекты, скрытая конфигурация управляемого сервиса, отсутствующие журналы или исключённые действия. Образец PDF ниже демонстрирует оформление учебных находок. Он не раскрывает рабочие адреса и не подтверждает проведённую оценку какого-либо облачного аккаунта.
Пример отчёта
Учебный документ с вымышленным объектом и демонстрационными находками. Состав реального отчёта согласуется для конкретной проверки.
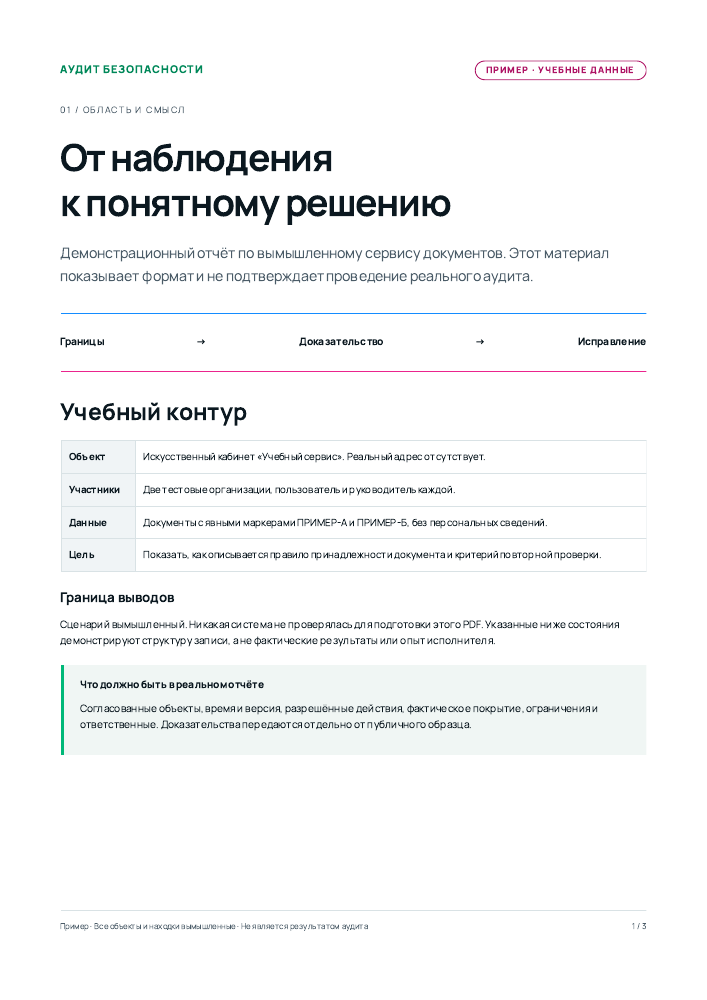
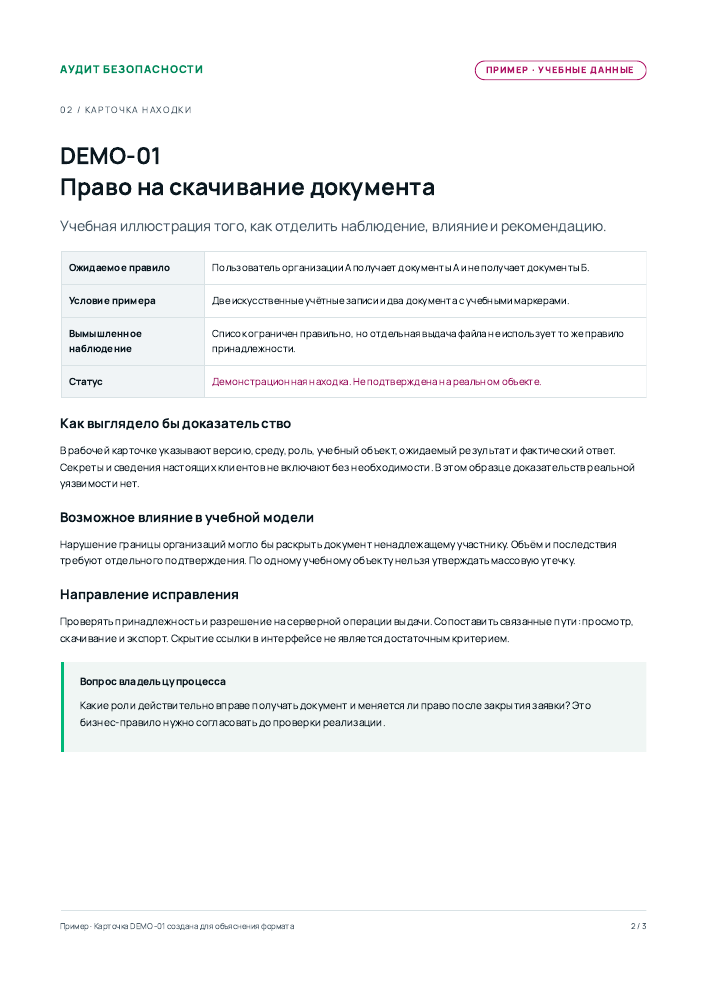
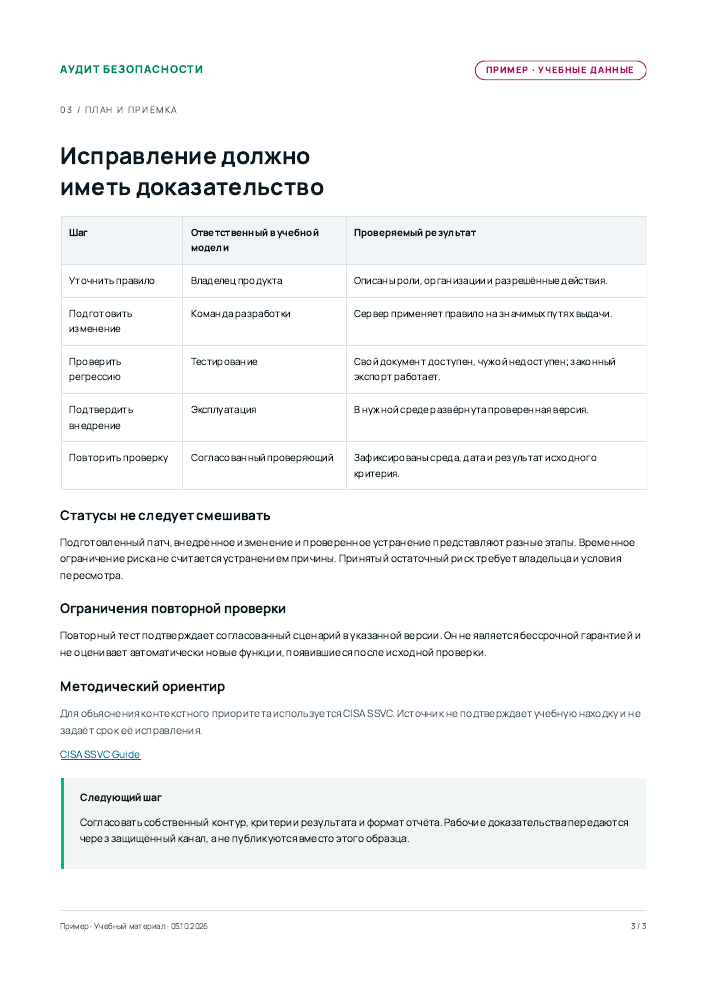 Скачать образец PDF
Условия работы
Для первого разговора подготовьте перечень провайдеров и услуг, основные приложения, способы развёртывания и критичные данные. Полезно знать, кто управляет аккаунтами и кому принадлежат договоры. Если среда поддерживается подрядчиком, его участие и права доступа обсуждают до начала проверки, чтобы не столкнуться с неизвестной границей ответственности в середине работ.
Секреты не передают в общей форме обращения. Доступ создают отдельно, ограничивают по сроку и проверяют отзыв после завершения. Для выгрузок конфигурации согласуют, какие поля можно сохранять и кому передавать. Иногда достаточно обезличенного описания, иногда для доказательства нужна конкретная настройка; объём выбирают по необходимости.
NIST SP 800-144 рассматривает вопросы безопасности и приватности при использовании публичного облака. Это общая рамка рисков и ответственности, а не инструкция по современной панели конкретного провайдера. Для практической конфигурации следует дополнительно учитывать актуальную официальную документацию выбранной услуги и фактические условия договора.
Стоимость зависит от разнообразия сервисов, количества границ доверия, качества инвентаря и глубины подтверждения. Проверка одной виртуальной машины и системы с несколькими проектами, очередями и управляемыми базами представляет разный объём. Поддержка конкретной технологии подтверждается исполнителем до согласования программы.
Согласуем объём и стоимость
Опишите задачу и объект проверки. Обсудим состав работ и подготовим индивидуальную оценку.
Ответы на вопросы и заявка
Облако не защищает инфраструктуру само?
Провайдер отвечает за определённые слои услуги. Настройки аккаунта, роли, данные и приложение могут оставаться ответственностью заказчика. Точное разделение устанавливается по выбранной услуге и договору, поэтому его проверяют перед техническими выводами.
Нужен ли полный доступ администратора?
Не всегда. Для многих наблюдений достаточно ограниченной роли чтения. Если отдельный сценарий требует дополнительных полномочий, объясняют цель и согласуют временное расширение. Доступ не должен быть шире задачи по умолчанию.
Проверяются ли контейнеры?
Их можно включить как отдельную часть фактической среды. Нужно определить образы, запуск, оркестрацию и границы ответственности. Наличие контейнеров не заменяет проверку хоста, сети и полномочий приложения, но объём этих областей согласуется отдельно.
Что считается доказательством восстановления?
Изолированный запуск согласованного сервиса из копии с проверкой необходимых данных и функций. Наличие файла, успешное завершение задания и размер архива являются предварительными признаками, но сами по себе не подтверждают пригодность восстановления.