Аудит безопасности
Безопасность веб-приложений и API
Проверка API разбирает права на объекты, поля и операции, доверие между сервисами и ограничения ресурсов. Результат помогает разработчикам исправлять причины ошибок в серверной логике.
Обсудить аудитКому нужна проверка
API представляет собой интерфейс взаимодействия программ. Через него кабинет получает заказы, мобильное приложение меняет профиль, а партнёрская система передаёт сведения о доставке. Пользователь может видеть несколько аккуратных экранов, тогда как за ними работает множество самостоятельных операций. Безопасность этих операций нельзя оценить только просмотром страниц в браузере.
Услуга полезна продуктам с личными кабинетами, несколькими организациями, партнёрскими интеграциями и различными ролями. Особенно внимательно стоит обсуждать новые способы входа, делегирование полномочий, массовые выгрузки и фоновые задания. При росте продукта старые методы API иногда продолжают работать рядом с новыми. Они могут обслуживать прежних клиентов и подчиняться другой модели доступа, поэтому версия интерфейса становится частью контура проверки.
Для бизнеса вопрос звучит просто: может ли человек или интеграция выполнить только те действия, которые разрешены договорённостями? Для технической команды он распадается на проверку принадлежности объектов, доступности функций, состава ответа и состояния процесса. Нужны оба уровня объяснения. Термин BOLA обозначает нарушение авторизации на уровне объекта, например заказа; сам термин ещё не говорит, что проблема существует в вашем продукте.
Причиной обращения может быть и подготовка партнёрского доступа. Внутренний метод, ранее доступный только собственному приложению, не становится автоматически безопасным после выдачи токена партнёру. Необходимо определить доверие к этому клиенту, срок его полномочий и допустимые операции. Проверка помогает оформить эти предположения так, чтобы их можно было проверить и поддерживать после смены интеграции.
Безопасность веб-приложений и API. Авторская схема границ проверки.
Что проверяем
Контур включает адреса API, версии, роли, типы токенов и значимые операции. Спецификация OpenAPI, если она существует, помогает начать, но её сравнивают с реальным поведением. Документ может не содержать устаревший метод, административный маршрут или вызов из фонового приложения. Итоговый инвентарь отмечает известные интерфейсы и пробелы, не объявляя документацию полным доказательством состава системы.
Авторизацию рассматривают отдельно на уровне объекта, свойства и функции. Объект отвечает на вопрос, какой заказ доступен пользователю. Свойство определяет, какие поля этого заказа можно читать и менять. Функция описывает разрешение на действие, например экспорт или возврат. Эти уровни могут проверяться разными частями сервера, и одинаковый результат на одном маршруте не доказывает одинаковую защиту остальных.
Обсуждают ограничения потребления ресурсов: размер выборки, объём загрузки, длительность фоновой задачи, количество одновременных операций. Это не означает проведение нагрузочной атаки. В согласованном объёме можно проверить конфигурацию, обработку предельных значений и отказ без массового создания задач. Если для вывода нужна нагрузочная проверка, ей назначают отдельную среду, лимиты и критерии остановки.
Отдельный участок касается доверия к внешнему API. Ответ партнёра может содержать ошибку, неожиданное поле, повторное событие или задержку. Ваша система должна понимать, какие данные использует как подтверждение операции. Проверка рассматривает собственную обработку таких состояний; она не даёт права воздействовать на сервер партнёра. Недоступные интеграции заменяют согласованным учебным стендом, а ограничение явно указывают.
Как проходит аудит
Работа начинается с модели участников: конечный пользователь, администратор организации, служебная учётная запись, интеграция. Для каждой роли определяют жизненный цикл полномочий, включая создание, изменение, отзыв и окончание срока. Если продукт обслуживает несколько компаний, граница между ними фиксируется отдельно от обычного разделения ролей. Два администратора разных компаний не должны считаться одним уровнем доверия только из-за одинакового названия роли.
Затем выбирают представительные процессы. Например, создание заявки, изменение её исполнителя, получение вложения, выгрузка и закрытие. Сначала записывают законный сценарий, затем проверяют условия отказа в учебной среде. Это позволяет не спутать недокументированную, но разрешённую возможность с нарушением. Владелец продукта подтверждает бизнес-правило, разработчик помогает связать наблюдение с реализацией.
Результаты группируют по причине. Если один общий компонент выдаёт лишние поля на нескольких маршрутах, исправление может затронуть сериализацию ответа. Но каждая затронутая операция всё равно должна иметь проверяемый критерий. Если проблема возникает только при асинхронной обработке, в доказательства включают состояние задачи и время наблюдения. Моментальный ответ HTTP не всегда описывает итог фоновой операции.
Во время проверки важна трассируемость: тестовая учётная запись, версия API, среда, идентификатор учебного объекта и ожидаемый результат. Секреты токенов не переносят в общедоступный отчёт. Для воспроизводимости достаточно описать тип доступа и способ получения отдельного тестового токена. По завершении работ эти полномочия отзываются, а нужные для повторной проверки условия сохраняются в согласованном виде.
Как проходит безопасность веб-приложений и api
Видео готовится и появится после предоставления проверенного материала.
Понятные примеры
Учебный пример: кабинет нескольких компаний
В вымышленном сервисе закупок сотрудник компании видит заявки своего отдела. Руководитель видит заявки всей компании, а оператор сервиса обслуживает несколько компаний по отдельному разрешению. При проверке важно не ограничиться сравнением сотрудника и администратора. Нужна пара одинаковых ролей из разных компаний, иначе граница арендаторов может остаться без внимания.
Предположим, учебный список заявок фильтруется правильно, но экспорт строится отдельным модулем. Если экспорт использует другую проверку доступа, основная страница не показывает всей картины. Подтверждённый дефект описывается через конкретный экспорт, роли и учебные записи. Из этого не следует, что любой метод сервиса уязвим; следует необходимость проверить общий механизм и связанные способы выдачи данных.
Другой сценарий связан с полями профиля. Пользователю разрешено менять телефон для связи, но не статус подтверждения договора. Если сервер принимает набор полей без разделения полномочий, обычная операция редактирования может затронуть служебное состояние. Исправление должно задавать разрешённые поля на сервере и сохранять нормальную работу клиента. Удаление поля из интерфейса не является достаточным критерием.
Третий учебный случай: партнёр повторно прислал уведомление о выполненной доставке. Если повтор создаёт новое начисление, речь идёт о согласованности бизнес-операции. Идемпотентность означает, что предусмотренный повтор одного события не приводит к повторному эффекту. Для проверки используют искусственное событие и заранее определённый результат, не повторяя финансовые операции с реальными заказами.
Что получает клиент
Клиент получает материал, который можно передать разработке без перевода с языка инструментов. Полезная карточка содержит маршрут или семейство операций, необходимую роль, условие нарушения, наблюдаемое действие, ожидаемое правило и предложенный способ исправления. Доказательство должно позволять повторить результат на учебных данных, сохраняя секреты и сведения реальных пользователей за пределами отчёта.
Управленческая часть связывает техническую находку с процессом: доступ партнёров, разделение компаний, достоверность статусов или устойчивость фоновых заданий. Приоритет зависит от подтверждённого воздействия и доступности сценария. Серьёзно звучащее название класса ошибок не заменяет такой оценки. Там, где влияние не удалось установить безопасно, это ограничение указывают и согласуют следующий шаг.
В качестве дополнительного результата может быть подготовлена матрица «роль, объект, операция, разрешение». Она полезна разработчикам и тестировщикам после аудита: новые маршруты можно сравнивать с тем же правилом. Матрица не должна содержать все возможные комбинации ради объёма. Важны значимые границы, для которых у продукта действительно есть разные правила доступа.
Образец PDF показывает структуру демонстрационных находок. Реальный отчёт по API дополнительно привязывается к версии и среде, потому что изменение шлюза, обработчика авторизации или фонового исполнителя может поменять результат без изменения клиентского экрана. Повторная проверка оценивает исправление на нужном уровне и включает законный сценарий, чтобы ограничение не превратилось в поломку продукта.
Пример отчёта
Учебный документ с вымышленным объектом и демонстрационными находками. Состав реального отчёта согласуется для конкретной проверки.
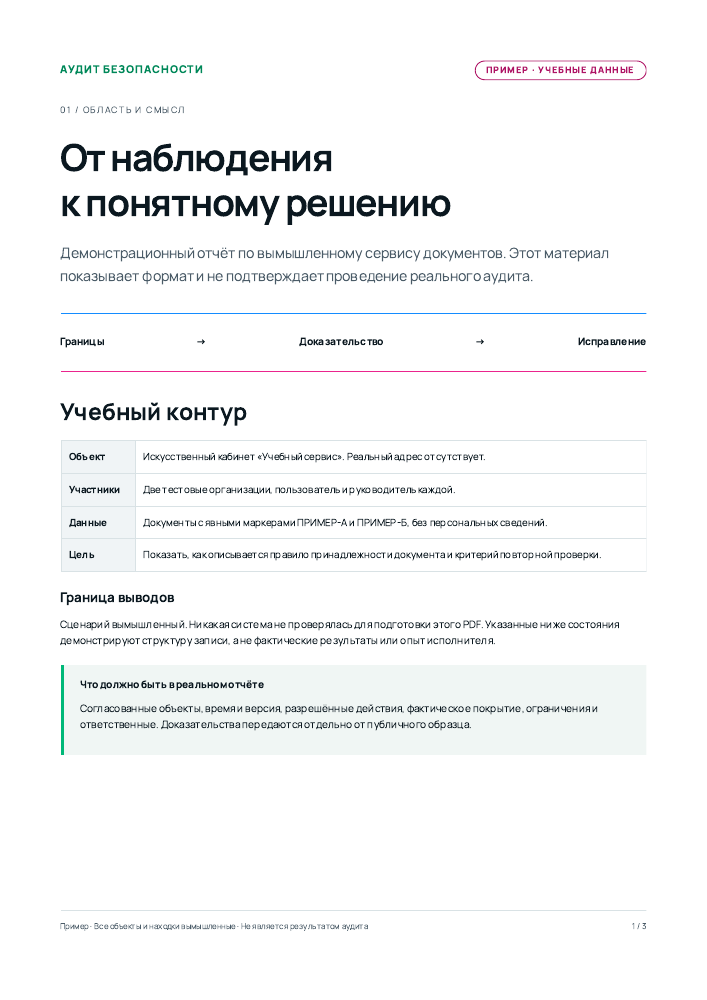
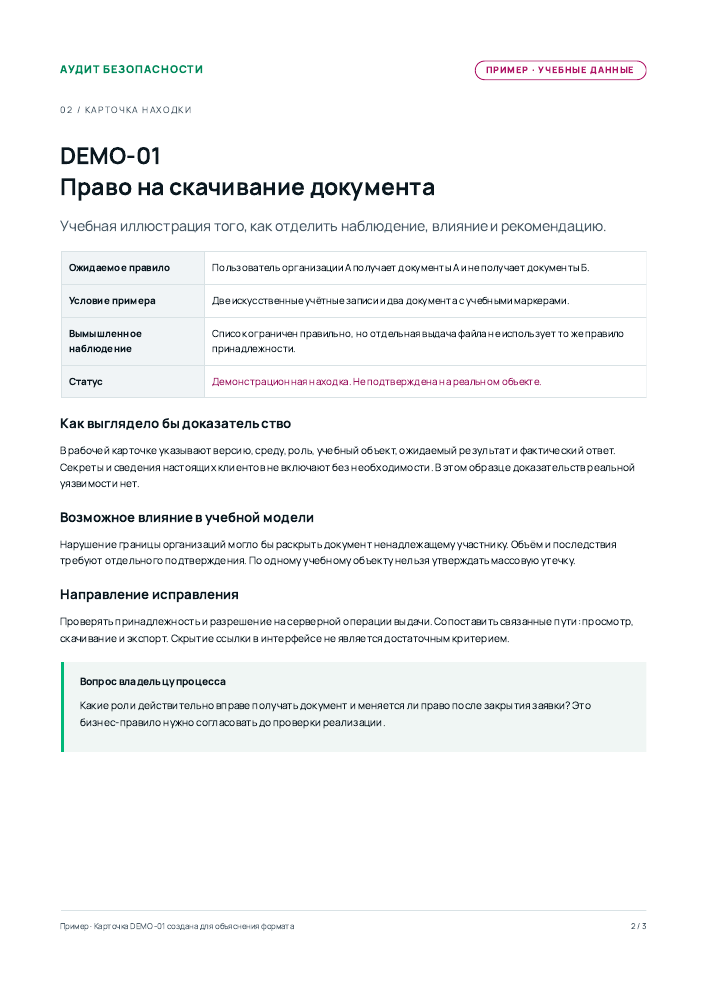
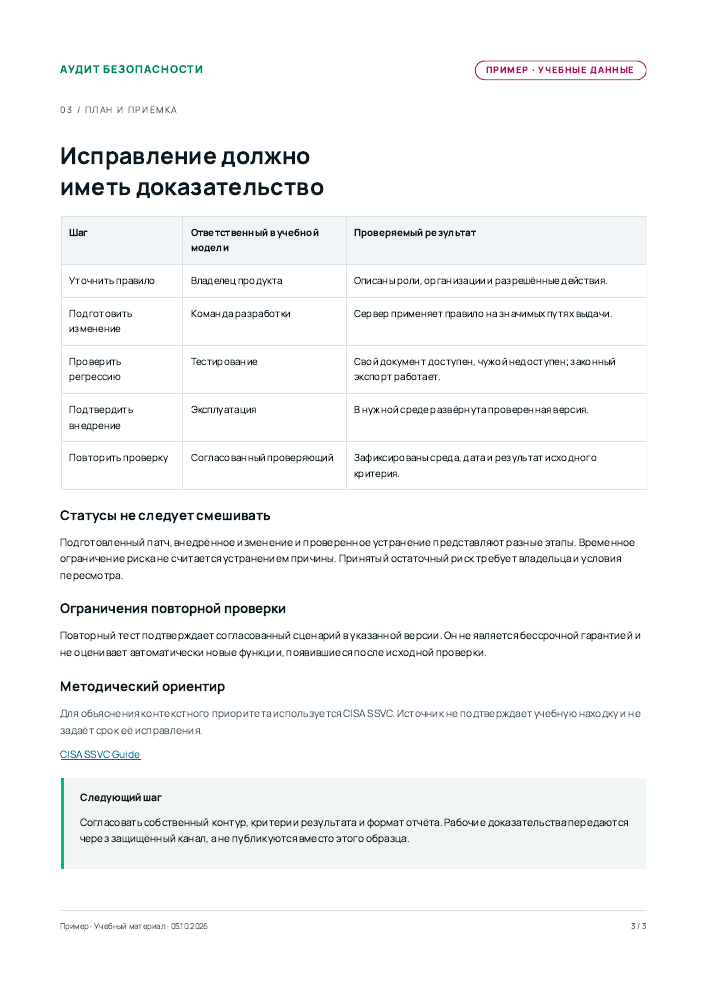 Скачать образец PDF
Условия работы
Для предварительного обсуждения достаточно описать продукт, типы клиентов, число ролей и основные интеграции. Документацию и тестовые доступы передают после согласования канала. Если API обслуживает мобильное приложение, нужно определить, входит ли сам мобильный клиент в объём. Проверка серверного интерфейса не охватывает автоматически хранение данных на телефоне и взаимодействие с операционной системой.
Работы могут опираться на наблюдение с тестовыми аккаунтами либо включать анализ кода и конфигурации. Эти форматы дают разную глубину объяснения. Ограниченный доступ не следует скрывать обещанием полного покрытия. Перед стартом полезно записать, какие предположения будут проверены напрямую, какие оценены по документации, а какие останутся вне области.
OWASP API Security Top 10 2023 используется как ориентир классов риска. Это материал для повышения осведомлённости, а не исчерпывающая программа конкретного продукта. Авторизация объектов, свойств и функций рассматривается раздельно именно потому, что у этих ошибок разные условия. Состав проверки выбирают по архитектуре и бизнес-процессам, а не по необходимости отметить все пункты известного списка.
Согласуем объём и стоимость
Опишите задачу и объект проверки. Обсудим состав работ и подготовим индивидуальную оценку.
Ответы на вопросы и заявка
Проверяется только REST?
Формат обсуждается по фактическим интерфейсам продукта. Название протокола не определяет весь риск: важны операции, роли и модель доверия. Если используется GraphQL, обмен сообщениями или собственный интерфейс, его поддержку и способ проверки подтверждают до начала работ, без обещания универсальной экспертизы.
Что делать без актуальной документации?
Можно начать с инвентаризации доступных операций и сценариев клиента. Однако неизвестные или недоступные маршруты останутся ограничением. Полезный результат первого этапа в такой ситуации включает список обнаруженных интерфейсов и вопросы к владельцам, после чего программа уточняется.
Можно ли передать рабочий токен?
Предпочтителен отдельный доступ с минимальными полномочиями и ограниченным сроком. Его назначение, владелец и порядок отзыва фиксируются. Секреты не отправляют в общую форму обращения и не включают в публичные демонстрационные документы.
Как принять исправление авторизации?
Проверяют отказ для запрещённого сочетания роли и объекта, успех для разрешённого и согласованность связанных операций. В многопользовательском продукте важны также одинаковые роли разных организаций. Результат привязывают к версии сервера, а не только к обновлению приложения на телефоне.