Аудит безопасности
Внешний пентест инфраструктуры
Внешний пентест оценивает согласованный периметр со стороны интернета: доступные сервисы, границы доверия и подтверждаемые пути воздействия. Отчёт связывает находки с владельцами активов и исправлениями.
Обсудить аудитКому нужна проверка
Внешний периметр компании редко ограничивается главным сайтом. В него могут входить почтовые шлюзы, удалённый доступ, порталы подрядчиков, старые домены и сервисы отдельных подразделений. Владельцы видят их изнутри как разные проекты, а из интернета они образуют общую поверхность. Проверка помогает сопоставить опубликованные точки входа с тем, что организация действительно намерена предоставлять внешним пользователям.
Услуга полезна после переезда инфраструктуры, приобретения новых активов, смены провайдера или открытия удалённого доступа. Другой повод: реестр адресов долго не сверялся с фактическим состоянием. Неизвестный сервис не обязательно опасен, но отсутствие владельца затрудняет обновление, реагирование и решение об отключении. Поэтому начало пентеста часто связано с уточнением ответственности за активы.
Внешний пентест отличается от простого перечня открытых портов. Порт показывает доступность сетевого интерфейса, а вывод о риске требует понимания сервиса, конфигурации и допустимого взаимодействия. Предупреждение по предполагаемой версии программы тоже не равно подтверждённому воздействию. Важные результаты уточняют в согласованных пределах, сохраняя различие между наблюдением и доказанным дефектом.
Цель формулируют через вопрос бизнеса: можно ли получить недопустимый доступ к определённым ресурсам, существует ли забытая публикация или корректно ли ограничены административные интерфейсы. Чем конкретнее цель, тем легче выбрать глубину и безопасные ограничения. Обещание проверить всё, что связано с названием компании, без утверждённого списка владельцев и адресов не является рабочей программой.
Внешний пентест инфраструктуры. Авторская схема границ проверки.
Что проверяем
В контур включают домены, IP-адреса, разрешённые сервисы и исключения. Если адрес принадлежит облачному провайдеру или используется несколькими клиентами, проверяют правила провайдера и подтверждают границу вашего ресурса. Право управлять доменным именем не означает право проверять все системы, на которые оно когда-либо указывало. Принадлежность и разрешение должны быть актуальными на момент работ.
Инвентаризация рассматривает назначение сервиса и ожидаемую аудиторию. Публичная форма, корпоративный шлюз и интерфейс управления требуют разных критериев. Для каждого объекта полезно знать технического владельца, важность и допустимое окно. Это позволяет не оценивать одинаково информационную страницу и компонент, от которого зависит работа всех удалённых сотрудников.
Проверка конфигурации может включать доступность административных функций, раскрытие служебной информации, жизненный цикл учётных записей и согласованные механизмы входа. Конкретные действия определяются правилами проведения работ. Нагрузочные воздействия, изменение рабочих данных и активность в системах третьих лиц не подразумеваются автоматически. Если они необходимы для отдельной цели, им требуется самостоятельное согласование.
В отчёте разделяют собственный ресурс, внешний сервис и зависимость. Например, обнаруженный портал может принадлежать подрядчику и обслуживать вашу компанию. Это повод уточнить договорную ответственность, но не разрешение продолжить активную проверку. Полезный результат инвентаризации иногда состоит именно в таком вопросе к владельцу, который позволяет избежать ошибочного расширения контура.
Как проходит аудит
Первый этап представляет собой согласование правил: цель, объекты, допустимые действия, время, контакты и условия остановки. Ответственные должны понимать, как отличить тестовую активность от реального инцидента и кому сообщать о неожиданном поведении. Если защитная команда не осведомлена о деталях по условиям проверки, всё равно нужен ограниченный координационный контакт, способный остановить работу.
После уточнения поверхности оценивают доступные сервисы и выбирают направления подтверждения. Глубина исследования зависит от риска и разрешённых действий. Иногда достаточно показать, что служебный интерфейс доступен ненадлежащей аудитории; иногда для бизнес-вывода нужен следующий безопасный шаг. Этот выбор обсуждают, а не расширяют воздействие ради более впечатляющего результата.
Наблюдения фиксируют с временем, источником и адресом. Это особенно важно при балансировке, смене DNS и нескольких внешних площадках: одинаковое имя может направлять запросы на разные компоненты. Если условия непостоянны, вывод описывает конкретное наблюдение и способ повторной проверки. Однократная недоступность сервиса не доказывает, что публикация закрыта навсегда.
При обнаружении значимой проблемы заказчик получает оперативное сообщение с минимально необходимыми сведениями. Далее согласуются временное ограничение и дальнейшее исследование. В конце сверяют инвентарь, удаляют созданные тестовые сущности и подтверждают прекращение активности. Финальный отчёт сохраняет как подтверждённые пути, так и важные ограничения видимости.
Как проходит внешний пентест инфраструктуры
Видео готовится и появится после предоставления проверенного материала.
Понятные примеры
Учебный пример: забытый сервис подрядчика
Вымышленная компания перевела рабочий портал на новую площадку, но старое имя продолжило указывать на прежний сервер. Основной сайт обновлялся регулярно, а старую публикацию никто не включал в текущий реестр. Внешняя проверка начинает не с вывода о взломе, а с установления владельца, назначения и допустимости дальнейшего исследования этого адреса.
Если принадлежность подтверждена, оценивают, какие функции действительно доступны. Старый экран входа сам по себе не доказывает доступ к данным. Возможно, сервер содержит только статическую страницу; возможно, он продолжает принимать рабочие учётные записи. В отчёте необходимо разделить эти состояния и не повышать серьёзность находки за счёт неподтверждённых предположений.
Другой учебный случай касается интерфейса управления сетевым устройством. Организация считает, что он доступен только администраторам через выделенный канал, но внешнее наблюдение показывает более широкую публикацию. Даже при надёжном входе это может противоречить утверждённой модели. Исправление обсуждают как изменение доступности и проверяют, что администраторы сохраняют законный путь управления.
Третий пример: разные узлы балансировщика используют неодинаковую конфигурацию. Один отвечает ожидаемым образом, другой раскрывает диагностическую информацию. Для воспроизводимости важно указать условия маршрутизации и период наблюдения. Рекомендация обновить главный сервер будет недостаточной, если причина находится в несогласованном развёртывании нескольких узлов.
Что получает клиент
Результат включает подтверждённый реестр внешних объектов и карточки выявленных проблем. Для каждой карточки нужны адрес, наблюдаемое поведение, условия, влияние и ограничение проверки. Если вывод основан только на признаке версии или ответе инструмента, это явно обозначается. Подтверждённые и предполагаемые состояния должны различаться без необходимости читать технические приложения.
Руководителю полезна карта решений: что закрыть снаружи, что обновить, где уточнить владельца и какие изменения проверить повторно. Технической команде нужны конкретные критерии. Например, интерфейс управления недоступен из публичной сети и доступен через согласованный административный канал. Такой критерий лучше общего пожелания настроить межсетевой экран, потому что описывает ожидаемое поведение.
Если найден связанный путь через несколько слабых мест, отчёт объясняет вклад каждого звена. Это помогает выбрать временное ограничение, которое разрывает путь, пока готовится основное исправление. Однако наличие одной цепочки не означает полного знания всех возможных путей. Непроверенные адреса, исключённые действия и недоступные окна отражаются в разделе покрытия.
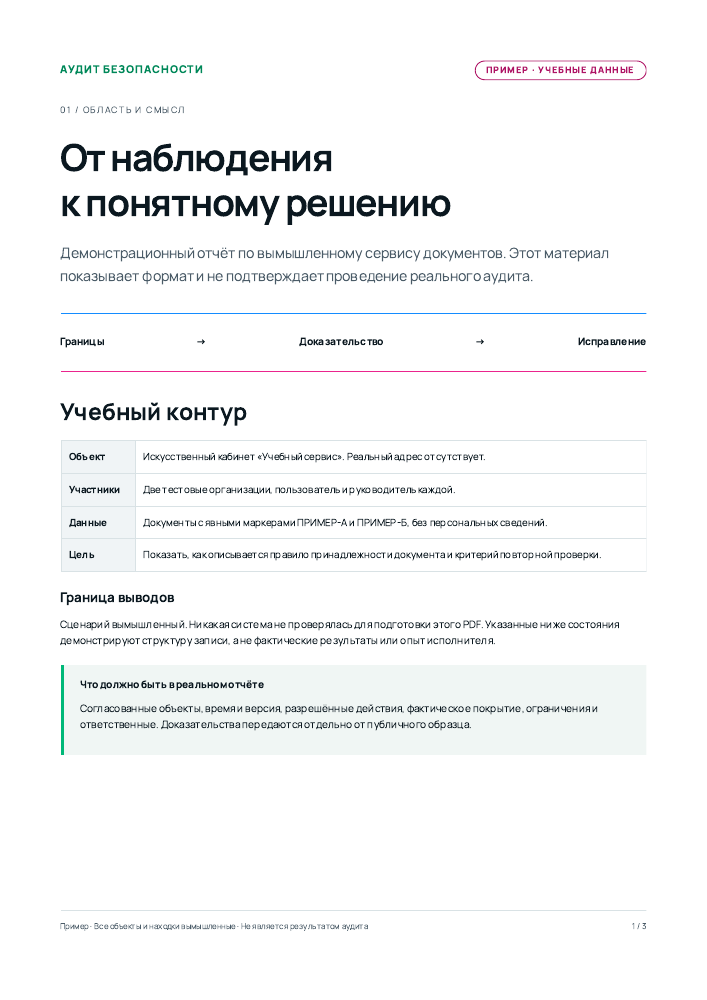
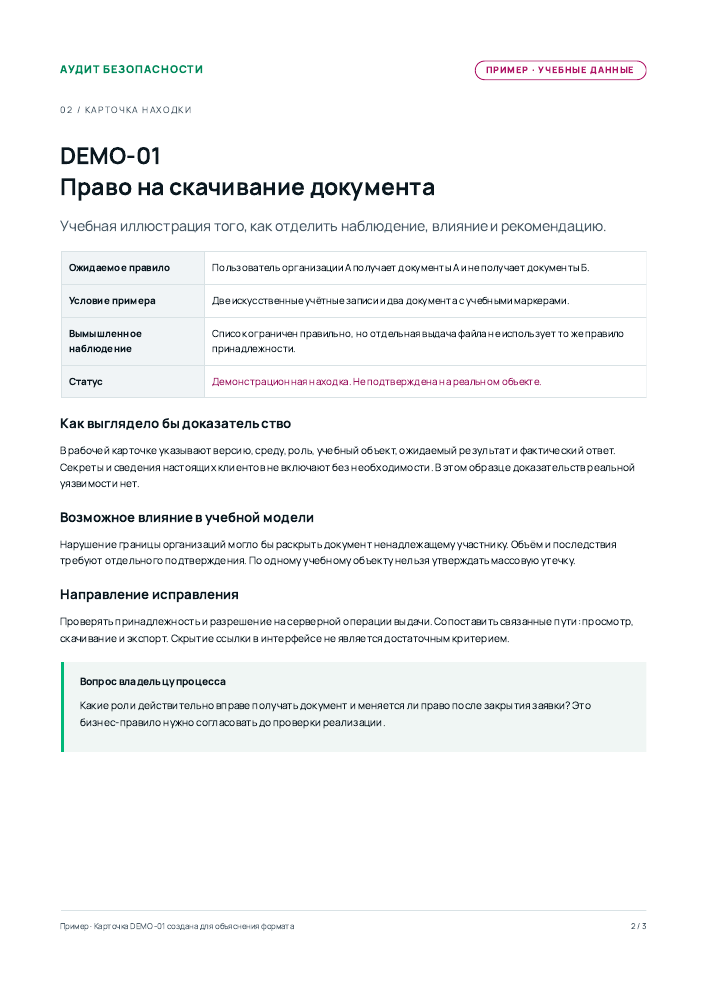
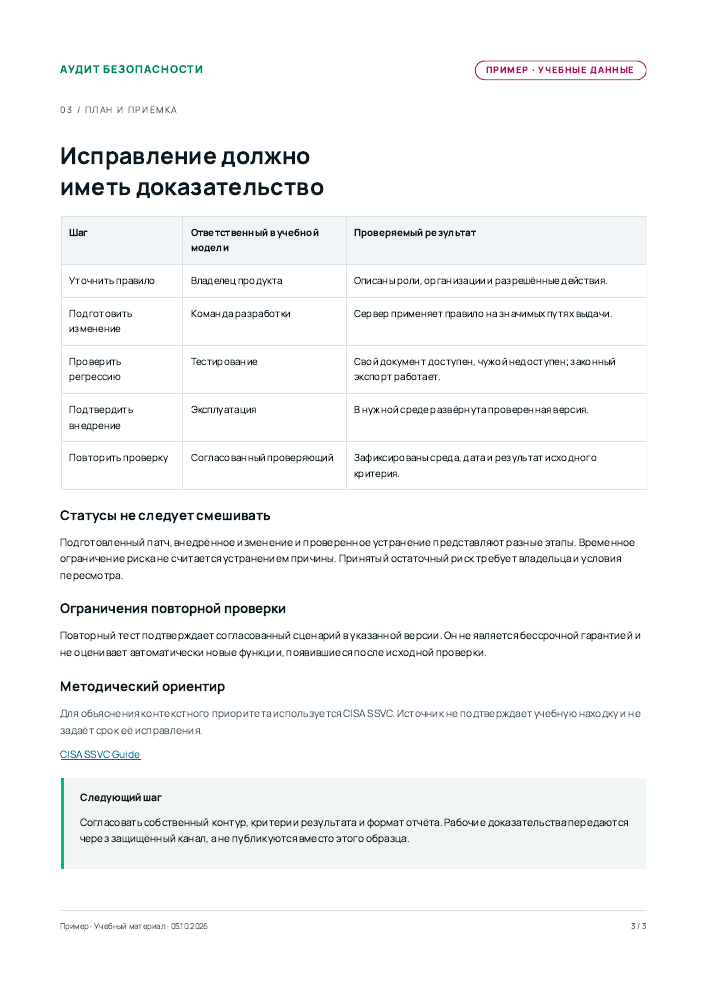
Демонстрационный PDF является образцом структуры. Он не содержит результатов реального пентеста и не подтверждает опыт работы с конкретной инфраструктурой. Реальные доказательства могут раскрывать важные сведения о периметре, поэтому порядок передачи и круг получателей согласуют заранее. Публичная ссылка на отчёт не используется как способ доставки рабочих материалов.
Для многоплощадочной компании полезно заранее определить, как подтверждается единообразие исправления. Закрытие служебного интерфейса на одном адресе не доказывает состояние остальных узлов. В реестре отмечают, где изменение проверено непосредственно, а где вывод зависит от общего шаблона. Если шаблон допускает ручные исключения, потребуется отдельная сверка. Такой подход помогает принять работу без необоснованного распространения одного успешного наблюдения на весь периметр.
Пример отчёта
Учебный документ с вымышленным объектом и демонстрационными находками. Состав реального отчёта согласуется для конкретной проверки.
 Скачать образец PDF
Условия работы
До оценки объёма подготовьте список принадлежащих организации доменов и адресов, контакты владельцев и описание критичных сервисов. Если полного списка нет, можно отдельно обсудить инвентаризацию. Её результат сначала подтверждается заказчиком и только затем становится разрешённой областью активной проверки. Это особенно важно для подрядчиков и облачных ресурсов.
Продолжительность зависит от числа сервисов, неоднородности площадок, ограничений времени и глубины подтверждения. Один IP-адрес может обслуживать множество приложений, а большой диапазон может содержать небольшое число однородных систем. Поэтому количество адресов является входной характеристикой, но не единственным основанием оценки работ.
NIST SP 800-115 используется как методический ориентир планирования технической оценки, анализа результатов и выбора мер устранения. Это руководство описывает возможности и ограничения методов. Оно не предписывает одинаковый набор действий для любой компании и не даёт разрешения на конкретный тест. Юридические и эксплуатационные границы определяются отдельно.
Проверка доступного извне периметра не заменяет аудит внутренней сети. Сотрудник или скомпрометированное рабочее место могут иметь другую видимость и полномочия. Если бизнесу важен этот сценарий, его выделяют в отдельную программу. Так выводы внешней проверки не распространяются на область, которой она не касалась.
Согласуем объём и стоимость
Опишите задачу и объект проверки. Обсудим состав работ и подготовим индивидуальную оценку.
Ответы на вопросы и заявка
Нужно ли предоставлять учётные записи?
Это зависит от цели. Можно оценивать доступное без входа поведение, а можно включить согласованные роли. В отчёте должно быть видно, какой доступ использовался. Проверка без аккаунта не доказывает корректность всех внутренних функций портала.
Можно ли проверить адрес подрядчика?
Только после подтверждения границ и разрешения соответствующего владельца. Наличие деловых отношений не даёт автоматического права на активное тестирование. До получения основания объект можно отметить как зависимость, требующую уточнения ответственности.
Будет ли проверка незаметной для защиты?
Это отдельная характеристика программы, а не обещание по умолчанию. Обычный внешний пентест ориентирован на технические риски. Проверка обнаружения и реагирования требует собственных целей, правил координации и критериев оценки.
Что подтверждает повторный тест?
Он подтверждает состояние конкретных исправлений в указанное время и при определённых условиях. Для динамического периметра важны также контроль новых публикаций и владельцы изменений. Однократная успешная проверка не заменяет дальнейшее управление внешними активами.