Аудит безопасности
Безопасность Wi-Fi и удалённого доступа
Проверка беспроводной сети и удалённого входа рассматривает устройства, разделение доступа, учётные записи и отзыв полномочий. Состав работ определяется для конкретной площадки и способов подключения.
Обсудить аудитКому нужна проверка
Wi-Fi и удалённый доступ решают похожую пользовательскую задачу: подключить человека к рабочим ресурсам вне привычного проводного порта. Но технические границы у них различаются. Беспроводная сеть зависит от точек доступа, клиентских устройств и радиосреды, удалённый вход от шлюза, учётной записи и состояния внешнего устройства. Проверка нужна, чтобы не переносить уверенность в одном механизме на всю цепочку.
Услуга полезна офисам с гостевым Wi-Fi, компаниям с сотрудниками на удалённой работе и организациям, выдающим доступ подрядчикам. Поводом бывает переезд, обновление оборудования, смена способа входа или переход к личным устройствам. При этом сама беспроводная технология не означает слабую защиту. Важны конфигурация, управление и соответствие доступа реальным задачам.
Практический вопрос владельца бизнеса: куда попадает подключившийся человек и что он может сделать после входа? Пароль от сети отвечает лишь на часть этого вопроса. После подключения могут действовать сетевые ограничения, дополнительные проверки и прикладные права. Если эти уровни не согласованы, гостевой доступ способен оказаться слишком близко к служебным ресурсам, даже когда соединение защищено шифрованием.
Другой вопрос относится к окончанию отношений. Сотрудник уволился, подрядчик завершил настройку, временная площадка закрылась. Нужно понять, какие права прекращаются автоматически, какие требуют отдельного действия и кто подтверждает результат. Проверка помогает описать жизненный цикл доступа, а не только качество пароля в момент его выдачи.
Безопасность Wi-Fi и удалённого доступа. Авторская схема границ проверки.
Что проверяем
Раздельное управление и пользовательский трафик
У беспроводной инфраструктуры есть как клиентская связь, так и управление оборудованием. Даже если гостям разрешён выход только в интернет, стоит отдельно установить, откуда доступны настройки точек и контроллера. Эти правила могут обслуживаться другими интерфейсами и учётными записями. В программе полезно явно назвать административный контур, чтобы проверка гостевого подключения не создала ложного вывода о проверенном управлении.
Для филиалов важна повторяемость конфигурации. Одинаковое имя сети на двух площадках не гарантирует одинаковые правила. Выборочная проверка должна указывать площадки и основания выборки. Если обнаружено расхождение шаблона, дальнейший шаг может заключаться в сверке остальных мест по тому же критерию, а не в автоматическом объявлении всей инфраструктуры одинаково настроенной.
Для Wi-Fi определяют площадки, сети, назначение сегментов, способы аутентификации и управление точками доступа. Отдельно рассматривают гостевой, корпоративный и технологический доступ, если они есть. Названия сетей не являются доказательством разделения. Важны фактические связи после подключения и возможность управления оборудованием из разных сегментов.
Клиентские устройства включают в модель по согласованному объёму. Корпоративный ноутбук с управляемой конфигурацией и личный телефон сотрудника имеют разные предпосылки. Для личных устройств нужно учитывать границу частной информации и допустимые действия. Аудит не предполагает свободного просмотра содержимого телефонов сотрудников. Предпочтительны выделенные тестовые устройства с искусственными данными.
Удалённый доступ рассматривают через способы входа, дополнительные факторы, срок сеанса, доступные ресурсы и отзыв разрешения. Наличие VPN означает защищённый канал определённого типа, но само по себе не задаёт минимальные полномочия внутри сети. Проверка должна установить, куда ведёт этот канал и какие ограничения действуют после его установления.
Резервные и аварийные способы входа также требуют внимания. Система может использовать строгий основной маршрут и давно забытый альтернативный интерфейс. Его назначение, владелец и условия использования должны быть понятны. Если доступ необходим для восстановления, его не следует просто отключать; требуется ограничить и проверить предусмотренный аварийный процесс.
Как проходит аудит
Подготовка включает план площадки или описание покрытия, перечень сетей и оборудование, которое разрешено исследовать. Для радиопроверок особенно важна граница: соседние точки доступа не становятся объектами работ из-за близости к офису. Действия, способные повлиять на соединения других пользователей, не входят автоматически. Их необходимость, разрешение и безопасный формат рассматриваются отдельно.
Для удалённого входа создают выделенные роли: обычный сотрудник, временный подрядчик и администратор, если это требуется цели. Затем согласуют ожидаемые ресурсы для каждой роли. Проверка сравнивает доступность из конкретной исходной позиции с этой моделью. Без заранее описанного назначения слишком широкий маршрут легко принять за удобную рабочую настройку.
Далее исследуют подключение, повторный вход, смену устройства и прекращение доступа. Для важных операций проверяют наличие пригодных журналов. Нужно понимать, можно ли установить, какая учётная запись подключалась, каким способом и когда завершился сеанс. Объём и срок хранения журналов определяются фактической системой и правилами организации, а не обещаются универсальной цифрой.
Результаты обсуждают вместе с эксплуатацией и владельцами рабочих процессов. Ограничение сети не должно лишить сотрудников необходимой связи без подготовленной замены. Изменения тестируют поэтапно, с сохранением административного доступа и возможностью отката. После работ удаляют временные аккаунты, профили и разрешения, созданные для исследования.
Как проходит безопасность wi-fi и удалённого доступа
Видео готовится и появится после предоставления проверенного материала.
Понятные примеры
Учебный пример: гостевая сеть в переговорной
Представим офис, где гостям выдают отдельное имя Wi-Fi. Сотрудники считают, что это автоматически изолирует посетителя. В учебной проверке выясняют, какие маршруты доступны гостевому устройству и может ли оно обращаться к служебным системам. Само отдельное название сети не даёт ответа: разделение зависит от конфигурации оборудования и правил обмена.
Если гостевой сегмент видит офисный принтер, сначала уточняют, предусмотрено ли это для посетителей. Если он видит интерфейс управления сервером, сравнивают наблюдение с утверждённой моделью. Результат формулируют точно, не объявляя любой сетевой ответ доказательством полного доступа. Исправление должно ограничить ненужную связь и сохранить разрешённый выход в интернет.
Второй пример: подрядчику выдан удалённый доступ на время обслуживания системы. После завершения задачи учётная запись остаётся активной, а права не имеют срока пересмотра. Техническая часть проверки установит действующие полномочия, организационная часть определит, какое событие должно их прекращать. Решение может включать ограниченный срок, владельца заявки и проверку отзыва.
Третий сценарий касается потерянного устройства. Компания блокирует пользователя, но не уверена, что все активные сеансы прекращаются ожидаемым образом. На учебном аккаунте можно проверить поведение после отзыва и время его применения. Важен фактический результат в конкретной системе, а не предположение, что смена пароля одинаково завершает любые способы доступа.
Что получает клиент
Отчёт содержит карту согласованных сетей и маршрутов, матрицу доступа ролей и карточки подтверждённых отклонений. Для беспроводной части указывают площадку, оборудование и условия наблюдения. Для удалённого входа описывают тип устройства, роль и способ подключения. Это помогает повторить проверку после изменения конфигурации и не перепутать разные исходные условия.
Рекомендации связывают с управлением доступом, разделением сегментов и эксплуатацией. Например, гостевой сети нужен понятный перечень разрешённых назначений, подрядчику срок и владелец, администратору отдельный контролируемый маршрут. Одно предложение усложнить пароль не решает всех этих задач и может отвлечь от основной причины.
Отдельно полезен перечень проверок после внедрения: сотрудник получает необходимые ресурсы, гость остаётся в своём сегменте, временный аккаунт прекращает работать, а административный вход сохраняется. Приёмка должна включать законные действия. Полное отсутствие соединения не является успешным результатом, если система должна обеспечивать рабочий доступ.
Если часть оборудования или радиосреды недоступна, это отражается в покрытии. Наблюдение с одной площадки не доказывает состояние всех филиалов. Демонстрационный PDF служит примером оформления и не содержит реальных имён сетей, адресов или пользовательских сведений. Рабочие материалы передаются только согласованным получателям.
Пример отчёта
Учебный документ с вымышленным объектом и демонстрационными находками. Состав реального отчёта согласуется для конкретной проверки.
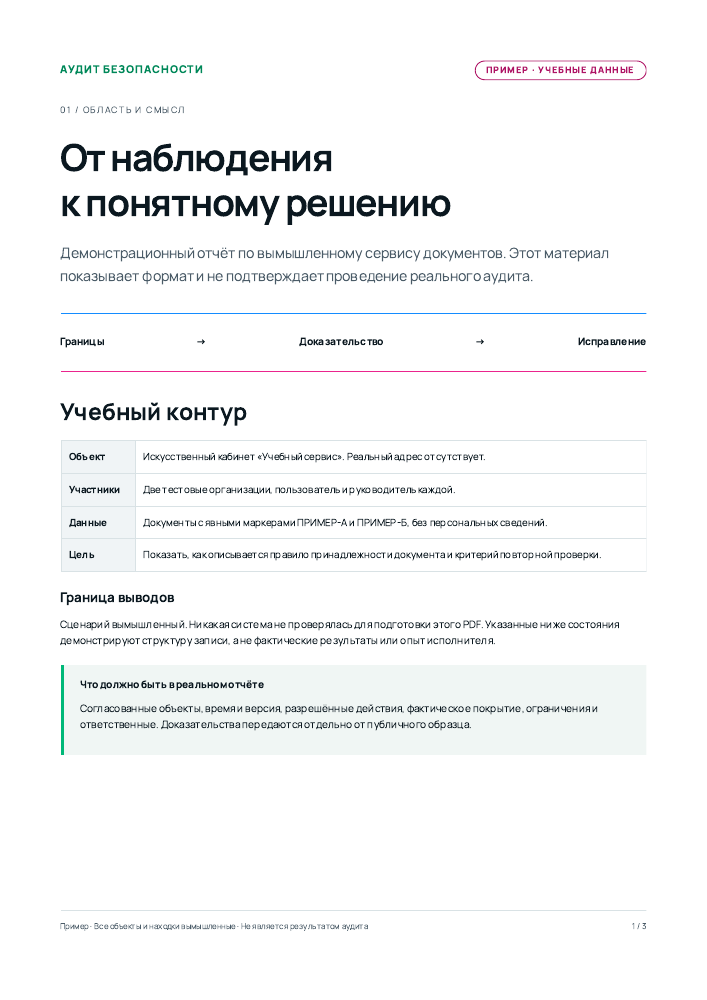
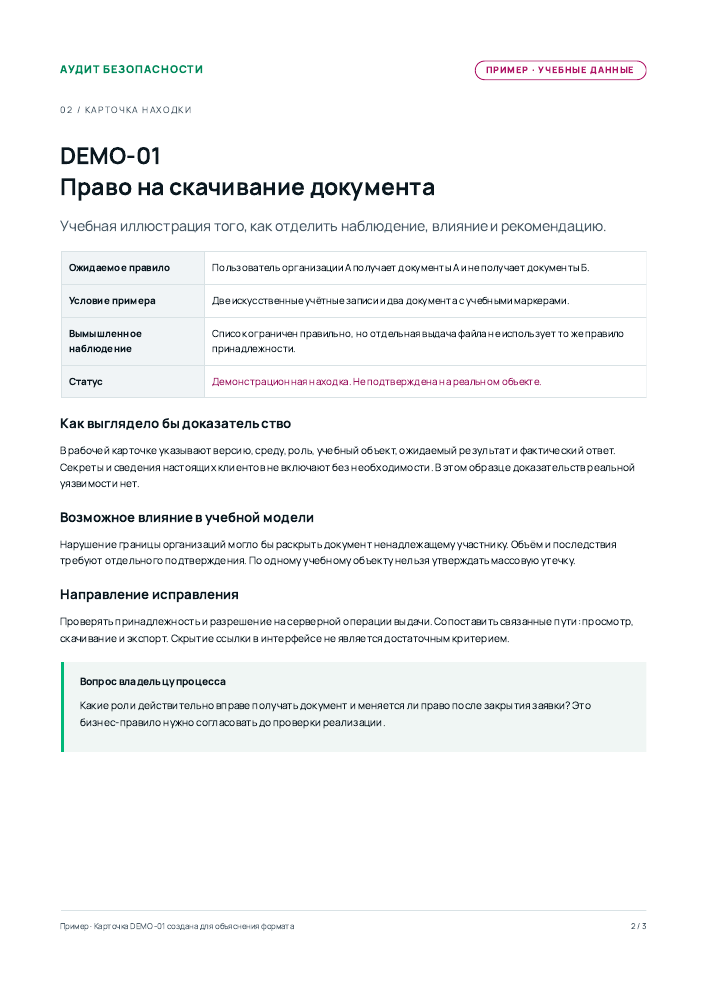
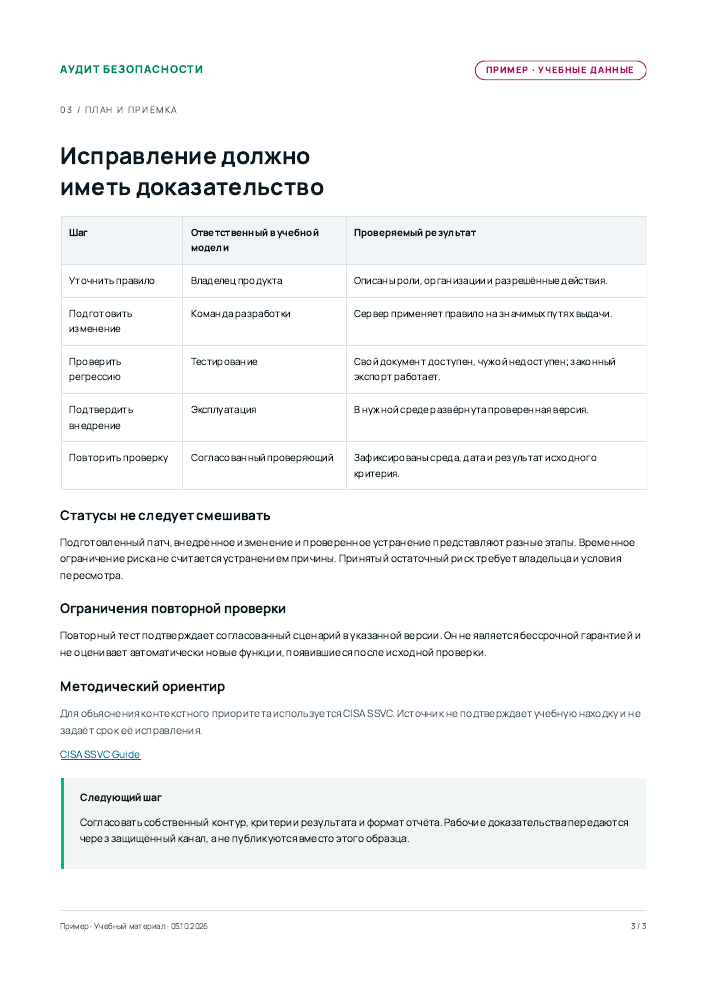 Скачать образец PDF
Условия работы
Для обсуждения достаточно описать площадки, количество типов сетей, способы удалённого входа и используемые устройства. Нужны сведения о назначении гостевого доступа, подрядчиках и критичных ресурсах. Пароли от действующих сетей не следует передавать в общей форме. Сначала согласуют канал и отдельные тестовые полномочия.
Выезд определяется задачами беспроводной проверки. Часть конфигураций можно изучать удалённо, но это не равно наблюдению радиосреды на месте. Если исследование проводится без посещения площадки, соответствующие ограничения должны быть видны. Для VPN и других механизмов удалённого входа условия зависят от конкретной реализации и правил организации.
NIST SP 800-153 рассматривает защиту беспроводных локальных сетей на протяжении их жизненного цикла, включая клиентские устройства и инфраструктуру. Для удалённой работы и личных устройств отдельным ориентиром является NIST SP 800-46 Rev. 2. Эти документы помогают разделить области проверки, но не заменяют актуальную документацию конкретного оборудования и согласованные требования заказчика.
Поддержка конкретного производителя, платформы и способа входа подтверждается до начала работ. Не следует воспринимать название услуги как обещание одинаковой глубины для любого устройства. Стоимость и срок зависят от доступных площадок, ролей, оборудования и согласованных сценариев, поэтому фиксированный публичный пакет здесь не задан.
Согласуем объём и стоимость
Опишите задачу и объект проверки. Обсудим состав работ и подготовим индивидуальную оценку.
Ответы на вопросы и заявка
Может ли проверка мешать работе Wi-Fi?
Воздействие зависит от методов. До начала фиксируют разрешённые действия, ограничения и окно, а чувствительные операции согласуют отдельно. Проверка конфигурации и наблюдение не должны незаметно превращаться в действия, нарушающие соединения пользователей.
Достаточно ли VPN для безопасной удалённой работы?
VPN решает задачу канала в пределах своей реализации. Дополнительно важны полномочия, устройство, вход, отзыв доступа и доступные после подключения ресурсы. Проверка рассматривает эту цепочку целиком в согласованном объёме.
Можно ли включить личные телефоны сотрудников?
Только при понятных правилах и необходимом основании. Для большинства учебных сценариев удобнее выделенное устройство. Содержание личных телефонов не относится к свободно доступному объекту аудита и не требуется для предварительного обсуждения задачи.
Как проверить удаление временного доступа?
Нужно проверить невозможность нового входа и ожидаемое поведение уже установленных сеансов. Результат зависит от системы, поэтому критерий формулируют до теста. Дополнительно сверяют связанные группы, профили и альтернативные маршруты входа.